
Introductie
Organisaties zijn steeds vaker bezig met het moderniseren van hun IT-infrastructuur. Waar bedrijven vroeger voornamelijk afhankelijk waren van fysieke servers, lokale opslag en eigen datacenters, maken steeds meer organisaties tegenwoordig gebruik van cloud computing.
Diensten zoals Microsoft Azure, Amazon Web Services (AWS) en Google Cloud bieden organisaties de mogelijkheid om servers, opslag en applicaties via internet af te nemen. Hierdoor hoeven bedrijven niet langer alle fysieke hardware zelf aan te schaffen, te onderhouden en te vervangen.
Toch betekent de overstap naar de cloud niet dat systeembeheer overbodig wordt. Ook in een cloudomgeving blijven onderwerpen zoals beveiliging, toegangsbeheer, back-ups, monitoring en compliance belangrijke verantwoordelijkheden.
In dit artikel vergelijken we Cloud Computing met On-Premise Infrastructure. Daarnaast bekijken we de financiële gevolgen, de beveiligingsrisico’s en de relevante ISO/IEC 27001:2022-richtlijnen voor systeembeheerders.
1. Wat is On-Premise Infrastructure?
Bij On-Premise Infrastructure beheert een organisatie haar eigen IT-infrastructuur op een fysieke locatie. Denk bijvoorbeeld aan een eigen serverruimte of datacenter waarin servers, netwerkapparatuur, opslagvoorzieningen en andere hardware staan.
De organisatie is zelf verantwoordelijk voor de volledige hardwarelevenscyclus. Dit begint bij het aanschaffen en installeren van apparatuur en loopt door tot onderhoud, vervanging en uiteindelijk hardware retirement.
Een systeembeheerder houdt zich hierbij onder andere bezig met:
- Het aanschaffen en registreren van servers en netwerkapparatuur.
- Het installeren en configureren van besturingssystemen.
- Het uitvoeren van firmware- en beveiligingsupdates.
- Het bewaken van prestaties, opslagcapaciteit en netwerkverkeer.
- Het beheren van back-ups en disaster recovery.
- Het vervangen van defecte hardware.
- Het veilig verwijderen en recyclen van verouderde apparatuur.
Voordelen van On-Premise:
- Volledige controle over de fysieke hardware en infrastructuur.
- Meer mogelijkheden om hardware en netwerkconfiguraties op maat in te richten.
- Directe controle over de fysieke locatie van gegevens.
- Mogelijkheden om systemen zonder externe cloudverbinding beschikbaar te houden.
Nadelen van On-Premise:
- Hoge initiële investeringen in hardware en infrastructuur.
- Eigen verantwoordelijkheid voor onderhoud en vervanging.
- Kosten voor elektriciteit, koeling en fysieke beveiliging.
- Extra werkzaamheden voor systeembeheerders.
- Beperkte schaalbaarheid wanneer de hardwarecapaciteit onvoldoende wordt.
Vanuit ISO/IEC 27001:2022 zijn met name de beheersmaatregelen rondom fysieke beveiliging en assetmanagement relevant. Denk aan Annex A 7.1 (Physical security perimeters), A 7.4 (Physical security monitoring), A 7.8 (Equipment siting and protection) en A 7.13 (Equipment maintenance).
Deze maatregelen helpen organisaties om hun fysieke IT-infrastructuur tegen ongeautoriseerde toegang, schade en storingen te beschermen.
2. Wat is Cloud Computing?
Cloud Computing maakt het mogelijk om IT-resources via internet af te nemen bij een externe cloudprovider. In plaats van zelf fysieke servers te kopen, gebruikt een organisatie de infrastructuur van een gespecialiseerde aanbieder.
Volgens NIST SP 800-145 is cloud computing een model waarbij gebruikers op aanvraag toegang krijgen tot een gedeelde verzameling configureerbare IT-resources, zoals servers, netwerken, opslag en applicaties.
Bekende cloudproviders zijn:
- Microsoft Azure.
- Amazon Web Services (AWS).
- Google Cloud Platform (GCP).
Cloud computing kent drie belangrijke servicemodellen:
Infrastructure as a Service (IaaS)
Bij IaaS huurt een organisatie virtuele infrastructuur, zoals virtuele machines, netwerkverbindingen en opslagcapaciteit.
De cloudprovider beheert de fysieke hardware en virtualisatielaag. De klant blijft doorgaans verantwoordelijk voor het besturingssysteem, de applicaties, configuraties en toegangsrechten.
Voorbeeld: een virtuele Windows Server of Linux-server draaien in Microsoft Azure.
Platform as a Service (PaaS)
Bij PaaS biedt de cloudprovider een platform waarop ontwikkelaars applicaties kunnen bouwen, testen en uitvoeren.
De provider beheert een groter deel van de onderliggende infrastructuur, inclusief het besturingssysteem en de runtimeomgeving.
Voorbeeld: een applicatie hosten via Azure App Service.
Software as a Service (SaaS)
Bij SaaS gebruikt een organisatie software die volledig door een externe leverancier wordt aangeboden en onderhouden.
De gebruiker hoeft zelf geen servers of applicaties te installeren of onderhouden.
Voorbeelden:
- Microsoft 365.
- Google Workspace.
- Salesforce.
De verantwoordelijkheid voor de onderliggende infrastructuur ligt grotendeels bij de leverancier. De klant blijft echter verantwoordelijk voor onder andere gebruikersbeheer, toegangsrechten, gegevensclassificatie en verantwoord gebruik.
3. Cloud vs. On-Premise: de belangrijkste verschillen
Hoewel beide oplossingen dezelfde bedrijfsdoelstellingen kunnen ondersteunen, verschillen ze aanzienlijk in beheer, kosten, schaalbaarheid en verantwoordelijkheden.
| Onderdeel | On-Premise | Cloud Computing |
|---|---|---|
| Hardware | Eigen apparatuur | Hardware van provider |
| Onderhoud | Eigen IT-afdeling | Gedeeld, afhankelijk van servicemodel |
| Schaalbaarheid | Afhankelijk van beschikbare hardware | Flexibel op- en afschalen |
| Investeringen | Vaak hoge CapEx | Vaak OpEx |
| Beveiliging | Eigen verantwoordelijkheid | Gedeelde verantwoordelijkheid |
| Back-ups | Zelf configureren en beheren | Afhankelijk van gekozen clouddienst |
| Hardware retirement | Zelf uitvoeren | Fysiek door cloudprovider |
| Beschikbaarheid | Afhankelijk van eigen infrastructuur | Afhankelijk van provider en architectuur |
Een belangrijk verschil is dat cloud computing de fysieke verantwoordelijkheid voor hardware grotendeels overneemt, maar niet automatisch alle IT-verantwoordelijkheden van een organisatie.
4. Financiële gevolgen: CapEx versus OpEx
Een belangrijke reden waarom organisaties overstappen naar cloud computing is de verandering in de financiële structuur.
Capital Expenditure (CapEx)
Bij On-Premise Infrastructure zijn vaak grote initiële investeringen nodig.
Een organisatie moet bijvoorbeeld betalen voor:
- Servers en opslagapparatuur.
- Netwerkapparatuur.
- Serverruimtes en datacenters.
- UPS-systemen en koeling.
- Onderhoud en vervanging van hardware.
Deze investeringen worden doorgaans als kapitaaluitgaven (CapEx) behandeld en over een bepaalde periode afgeschreven.
Operational Expenditure (OpEx)
Bij cloud computing betaalt een organisatie meestal voor het gebruik van IT-resources.
Denk hierbij aan:
- Virtuele machines.
- Cloudopslag.
- Dataverkeer.
- Beheerde databases.
- Softwareabonnementen.
Hierdoor kunnen grote initiële hardware-investeringen worden verminderd.
Het is echter belangrijk om te beseffen dat cloud computing niet automatisch goedkoper is. Onnodig draaiende virtuele machines, ongebruikte opslag en verkeerd ingerichte resources kunnen juist hoge maandelijkse kosten veroorzaken.
Systeembeheerders moeten daarom ook aandacht besteden aan cloud cost management en resource optimization.
5. Security & Compliance: ISO/IEC 27001 in de cloud
Een overstap naar de cloud verandert de manier waarop informatiebeveiliging wordt georganiseerd.
Bij On-Premise beheert de organisatie zelf de fysieke beveiliging van servers, netwerkapparatuur en opslagmedia. Bij cloud computing ligt een groot gedeelte van deze verantwoordelijkheid bij de cloudprovider.
Dit betekent echter niet dat de organisatie zelf geen beveiligingsverantwoordelijkheid meer heeft.
ISO/IEC 27001:2022 biedt een raamwerk waarmee organisaties hun informatiebeveiligingsrisico’s systematisch kunnen identificeren, beoordelen en beheersen.
Voor cloudomgevingen zijn verschillende Annex A-beheersmaatregelen bijzonder relevant.
ISO/IEC 27001:2022 – relevante Annex A-referenties
| ISO-referentie | Onderwerp | Toepassing binnen Cloud Computing |
|---|---|---|
| A.5.19 | Information security in supplier relationships | Beveiligingsrisico’s bij cloudleveranciers beoordelen. |
| A.5.20 | Addressing information security within supplier agreements | Beveiligingseisen en verantwoordelijkheden contractueel vastleggen. |
| A.5.21 | Managing information security in the ICT supply chain | Risico’s binnen de ICT-toeleveringsketen beheersen. |
| A.5.22 | Monitoring, review and change management of supplier services | Cloudproviders en hun dienstverlening periodiek beoordelen. |
| A.5.23 | Information security for use of cloud services | Cloudgebruik veilig inkopen, beheren en beëindigen. |
| A.5.15 | Access control | Toegang tot cloudomgevingen beperken. |
| A.5.30 | ICT readiness for business continuity | Clouddiensten voorbereiden op bedrijfscontinuïteit. |
| A.8.9 | Configuration management | Cloudconfiguraties beheren en documenteren. |
| A.8.13 | Information backup | Back-ups van belangrijke bedrijfsgegevens organiseren. |
| A.8.15 | Logging | Activiteiten binnen cloudomgevingen registreren. |
| A.8.16 | Monitoring activities | Cloudsystemen bewaken op afwijkingen en verdachte activiteiten. |
| A.8.24 | Use of cryptography | Gegevens beschermen met passende encryptiemaatregelen. |
Bijzondere aandacht voor Annex A 5.23
Deze beheersmaatregel is specifiek gericht op informatiebeveiliging bij het gebruik van clouddiensten.
Organisaties moeten procedures hebben voor het selecteren, aanschaffen, gebruiken, beheren en beëindigen van cloudservices.
Dit betekent onder andere dat vooraf duidelijk moet zijn:
- Welke gegevens in de cloud worden opgeslagen.
- Welke beveiligingsmaatregelen de provider toepast.
- Welke verantwoordelijkheden bij de klant blijven liggen.
- Hoe toegang tot cloudresources wordt beheerd.
- Hoe beveiligingsincidenten worden afgehandeld.
- Hoe gegevens worden teruggehaald wanneer een clouddienst wordt beëindigd.
Hiermee wordt voorkomen dat organisaties cloudservices gebruiken zonder voldoende inzicht in de bijbehorende beveiligingsrisico’s.
6. Het Shared Responsibility Model
Een van de belangrijkste concepten binnen cloudbeveiliging is het Shared Responsibility Model.
Dit model beschrijft hoe de verantwoordelijkheden voor informatiebeveiliging worden verdeeld tussen de cloudprovider en de klant.
De exacte verdeling verschilt per cloudprovider en servicemodel.
Een praktisch voorbeeld:
| Onderdeel | On-Premise | IaaS | PaaS | SaaS |
|---|---|---|---|---|
| Fysieke hardware | Organisatie | Provider | Provider | Provider |
| Datacenterbeveiliging | Organisatie | Provider | Provider | Provider |
| Virtualisatie | Organisatie | Provider | Provider | Provider |
| Besturingssysteem | Organisatie | Klant | Provider | Provider |
| Applicaties | Organisatie | Klant | Klant | Provider |
| Gebruikersbeheer | Organisatie | Klant | Klant | Klant |
| Gegevensbeveiliging | Organisatie | Klant | Klant | Gedeeld |
Deze tabel is een vereenvoudigd overzicht. De daadwerkelijke verantwoordelijkheden moeten altijd worden gecontroleerd aan de hand van de gekozen clouddienst en de afspraken met de leverancier.
Voor systeembeheerders betekent dit dat toegangsbeheer, configuratiebeheer, gegevensbescherming en monitoring ook binnen cloudomgevingen belangrijke taken blijven.
Dit sluit aan op ISO/IEC 27001:2022 Annex A 5.15 (Access control), A.5.23 (Information security for use of cloud services) en A.8.3 (Information access restriction).
7. Back-ups, Disaster Recovery en Business Continuity
Een veelvoorkomende misvatting is dat gegevens in de cloud automatisch volledig beschermd zijn.
Hoewel cloudproviders verschillende beschikbaarheids- en back-upmogelijkheden aanbieden, moet de organisatie zelf bepalen welke gegevens beschermd moeten worden en hoe herstel wordt georganiseerd.
Belangrijke aandachtspunten zijn:
- Regelmatig automatische back-ups uitvoeren.
- Back-ups versleuteld opslaan.
- Herstelprocedures regelmatig testen.
- Recovery Time Objective (RTO) vaststellen.
- Recovery Point Objective (RPO) vaststellen.
- Een disaster recovery-plan documenteren.
ISO/IEC 27001:2022 Annex A 8.13 (Information backup) richt zich op het maken, beschermen en testen van back-ups.
Daarnaast is Annex A 5.30 (ICT readiness for business continuity) relevant voor het voorbereiden van ICT-systemen op verstoringen en calamiteiten.
Ook de AVG/GDPR speelt hierbij een rol. Artikel 32 vereist passende technische en organisatorische maatregelen om een passend beveiligingsniveau te waarborgen. Daaronder vallen onder andere maatregelen rondom beschikbaarheid, integriteit en herstel van persoonsgegevens.
8. Hardware Retirement: wat verandert er bij een overstap naar de cloud?
Een van de grootste voordelen van cloud computing is dat organisaties niet langer zelf verantwoordelijk zijn voor het fysieke onderhoud en de uiteindelijke afvoer van de servers waarop hun cloudresources draaien.
Bij een traditionele On-Premise omgeving moet de IT-afdeling bij hardware retirement rekening houden met:
- Het veilig wissen of vernietigen van opslagmedia.
- Het migreren van belangrijke gegevens.
- Het verwijderen van apparatuur uit de CMDB en ITAM.
- Het aanpassen van DNS- en IPAM-registraties.
- Het afvoeren van hardware via gecertificeerde recyclingbedrijven.
Bij cloud computing ligt de fysieke verantwoordelijkheid voor servers, opslagmedia en datacenters grotendeels bij de cloudprovider.
Toch moet een organisatie ook bij het beëindigen van een cloudservice zorgvuldig te werk gaan.
Denk aan:
- Het exporteren van bedrijfsgegevens.
- Het verwijderen van ongebruikte virtuele machines.
- Het beëindigen van abonnementen.
- Het intrekken van gebruikersrechten en API-sleutels.
- Het controleren van resterende opslag en back-ups.
- Het vastleggen van afspraken over gegevensverwijdering.
ISO/IEC 27001:2022 Annex A 5.23 is hierbij opnieuw relevant. Deze beheersmaatregel richt zich namelijk niet alleen op het gebruik van clouddiensten, maar ook op het veilig beëindigen ervan.
Ook de AVG/GDPR, met name artikel 28 over verwerkers en artikel 32 over beveiliging van persoonsgegevens, is belangrijk wanneer persoonsgegevens bij een externe cloudprovider worden verwerkt.
9. De rol van de systeembeheerder in een hybride IT-omgeving
Niet iedere organisatie kiest volledig voor On-Premise of volledig voor Cloud Computing.
Veel organisaties gebruiken tegenwoordig een hybride IT-omgeving. Hierbij worden lokale systemen gecombineerd met cloudservices.
Een organisatie kan bijvoorbeeld:
- Lokale servers gebruiken voor specifieke bedrijfsapplicaties.
- Microsoft Azure gebruiken voor virtuele machines.
- Microsoft 365 inzetten voor e-mail en samenwerking.
- Cloudopslag gebruiken voor back-ups en archivering.
- Lokale netwerkapparatuur combineren met cloudgebaseerd beheer.
Voor systeembeheerders betekent dit dat kennis van beide omgevingen noodzakelijk blijft.
Belangrijke werkzaamheden zijn:
- Beheer van lokale en cloudgebruikersaccounts.
- Centrale monitoring van systemen.
- Beheer van netwerkverbindingen tussen lokale en cloudomgevingen.
- Beveiliging van identiteiten en toegangsrechten.
- Back-up- en herstelbeheer.
- Kostenbewaking van cloudresources.
- Documentatie en controle van beveiligingsmaatregelen.
Ook ISO/IEC 27001:2022 blijft relevant voor hybride omgevingen. De organisatie moet ervoor zorgen dat beveiligingsbeleid en risicoanalyses zowel de lokale infrastructuur als de gebruikte clouddiensten omvatten.
10. Conclusie
Cloud Computing heeft de manier waarop organisaties hun IT-infrastructuur beheren sterk veranderd. Waar bedrijven vroeger grotendeels afhankelijk waren van eigen servers, datacenters en fysieke hardware, kunnen zij tegenwoordig flexibel gebruikmaken van infrastructuur en applicaties van externe cloudproviders.
On-Premise Infrastructure biedt meer directe controle over fysieke hardware en infrastructuur, maar vraagt ook om grotere investeringen en meer eigen onderhoud. Cloud Computing biedt flexibiliteit en schaalbaarheid, maar brengt nieuwe aandachtspunten met zich mee op het gebied van beveiliging, kostenbeheer en leveranciersafhankelijkheid.
Voor systeembeheerders is het daarom belangrijk om niet alleen technische kennis te hebben van servers en netwerken, maar ook inzicht te hebben in cloudbeveiliging, compliance en het Shared Responsibility Model.
ISO/IEC 27001:2022 biedt hiervoor belangrijke richtlijnen. Met name Annex A 5.19 tot en met A.5.23, A.8.13 en A.8.16 helpen organisaties om risico’s rondom cloudgebruik, leveranciers, back-ups en monitoring beheersbaar te maken.
De keuze tussen On-Premise, Cloud of een hybride omgeving hangt uiteindelijk af van de behoeften, beveiligingseisen, financiële mogelijkheden en bedrijfsdoelstellingen van de organisatie.
Een goede IT-infrastructuur draait namelijk niet alleen om de technologie zelf, maar vooral om het veilig, betrouwbaar en efficiënt beheren ervan gedurende de volledige levenscyclus.
Verder lezen
Wil je meer weten over de dagelijkse werkzaamheden van een systeembeheerder en de manier waarop IT-beleid deze werkzaamheden beïnvloedt? Lees dan ook mijn artikel:
IT Operations: Routinetaken, Beleid & Hardware Retirement
In dit artikel vind je een overzicht van onder andere patch management, backup & recovery, performance monitoring, access management, security auditing en hardware retirement, gekoppeld aan relevante beveiligingsstandaarden en frameworks.
Bronnen en referenties
- ISO/IEC 27001:2022 – Information security management systems: https://www.iso.org/standard/27001
- ISO/IEC 27017:2026 – Information security controls for cloud services: https://www.iso.org/standard/27017
- NIST SP 800-145 – The NIST Definition of Cloud Computing: https://csrc.nist.gov/pubs/sp/800/145/final
- GDPR / AVG – Algemene Verordening Gegevensbescherming: https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Microsoft Azure – Cloud shared responsibility: https://learn.microsoft.com/en-us/azure/security/fundamentals/shared-responsibility
Let op: de genoemde ISO-referenties zijn relevante beheersmaatregelen uit Annex A van ISO/IEC 27001:2022. Welke maatregelen daadwerkelijk van toepassing zijn, moet een organisatie bepalen op basis van haar risicoanalyse en Statement of Applicability (SoA).
De complete IT Operations-blogreeks
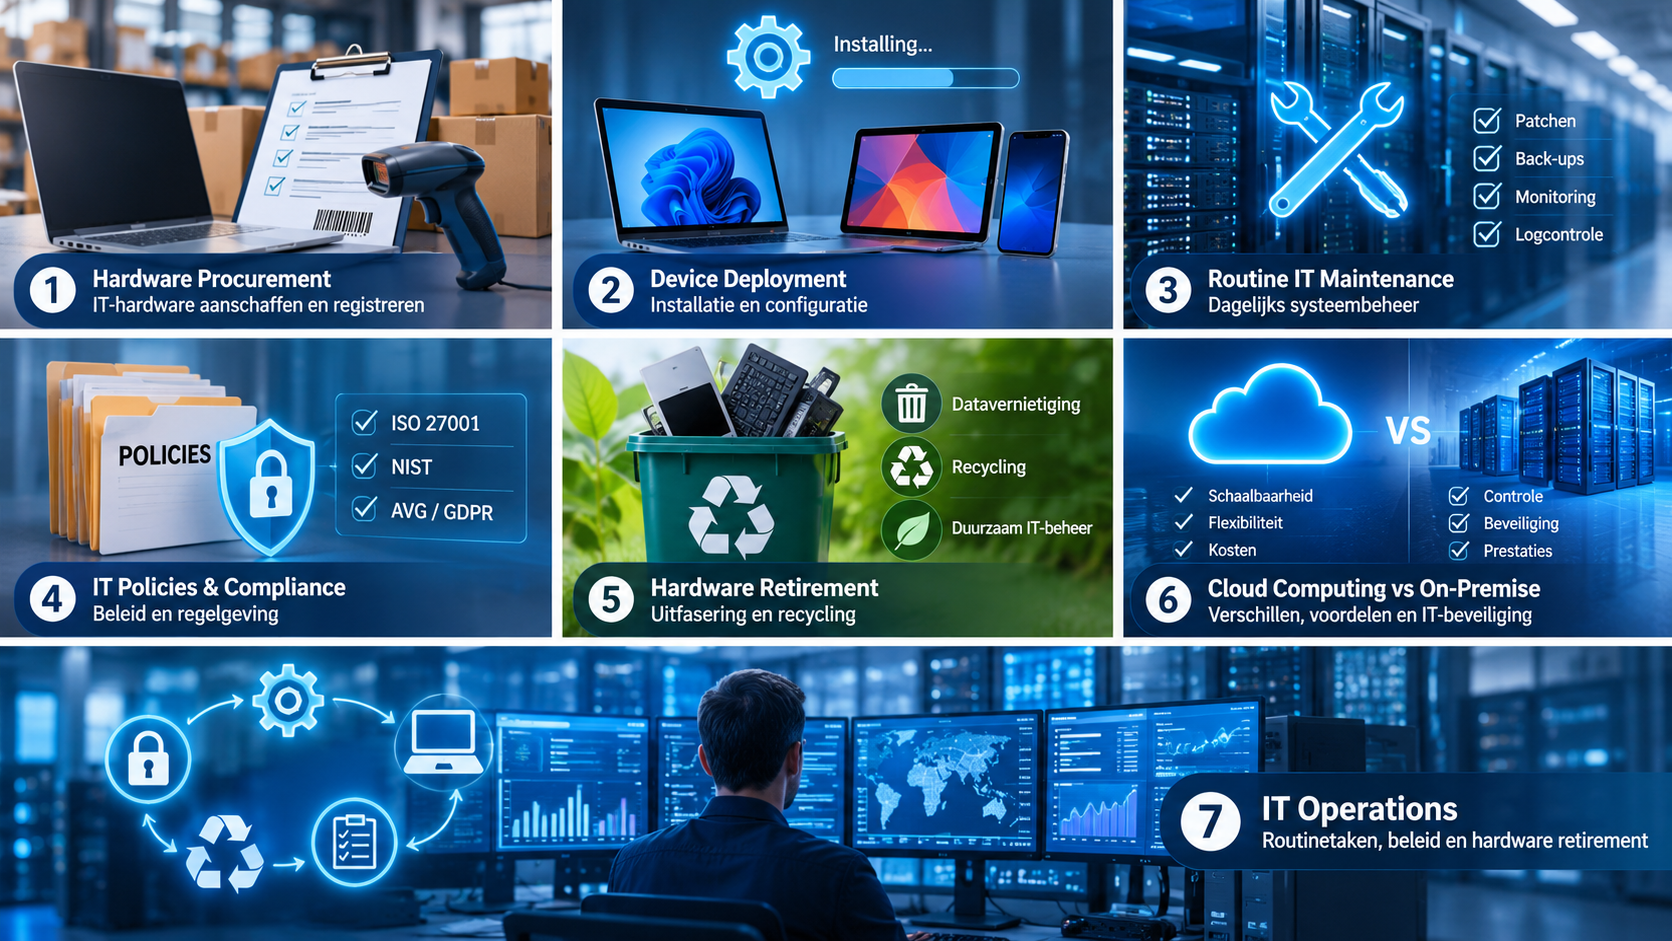
In deze blogreeks behandelen we de volledige levenscyclus van IT-hardware en IT-beheer: van aanschaf en installatie tot dagelijks onderhoud, informatiebeveiliging en uiteindelijke uitfasering.
- Blog 1 – Hardware Procurement: IT-hardware aanschaffen en registreren
Van hardwarevereisten en leveranciersselectie tot assetregistratie, serienummers en garantiebeheer. - Blog 2 – Device Deployment: installatie en configuratie van IT-apparatuur
Software-images, Microsoft Intune, Jamf, gebruikersaccounts, beveiliging en provisioning. - Blog 3 – Routine IT Maintenance: dagelijks systeembeheer
Patchmanagement, back-ups, monitoring, toegangsbeheer, logcontrole en hardwareonderhoud. - Blog 4 – IT Policies & Compliance: informatiebeveiliging, regelgeving en richtlijnen voor systeembeheerders
NIST, ISO 27001, AVG/GDPR, Change Management, Least Privilege en Data Retention. - Blog 5 – Hardware Retirement: IT-hardware veilig uitfaseren, datavernietiging en recycling
Het veilig uitfaseren van apparatuur, gegevensvernietiging, afvoer en verantwoord recyclen. - Blog 6 – Cloud Computing vs On-Premise Infrastructure: verschillen, voordelen en IT-beveiliging
De verschillen tussen cloudoplossingen en eigen IT-infrastructuur, inclusief beheer, kosten, beveiliging en schaalbaarheid. - Blog 7 – IT Operations: routinetaken, beleid en hardware retirement
Een overkoepelend overzicht van dagelijkse IT-beheertaken, beleid, de hardwarelevenscyclus en uitfasering.
Veel leesplezier met deze complete IT Operations-blogreeks!
Geef een reactie