
Waarom structureel IT-onderhoud onmisbaar is voor een betrouwbare IT-omgeving
Een IT-omgeving die vandaag goed functioneert, blijft niet vanzelf veilig, stabiel en beschikbaar. Servers moeten worden bijgewerkt, back-ups moeten worden gecontroleerd, gebruikersrechten moeten actueel blijven en systemen moeten voortdurend worden gemonitord. Zonder structureel onderhoud kunnen kleine technische problemen uitgroeien tot grote storingen of beveiligingsincidenten.
Dit dagelijkse en periodieke onderhoud noemen we Routine IT Maintenance. Het vormt een belangrijk onderdeel van IT Operations en is een van de belangrijkste verantwoordelijkheden van een systeembeheerder.
Routine IT Maintenance bestaat uit terugkerende werkzaamheden waarmee organisaties hun IT-infrastructuur in goede conditie houden. Denk aan patchmanagement, back-ups, monitoring, toegangsbeheer, logcontrole en hardwareonderhoud.
In dit artikel bespreken we de belangrijkste onderhoudstaken, hoe je deze organiseert en waarom een vaste onderhoudsstructuur bijdraagt aan een veilige en betrouwbare IT-omgeving.
1. Wat is Routine IT Maintenance?
Routine IT Maintenance is het geheel aan dagelijkse, wekelijkse, maandelijkse en periodieke werkzaamheden die nodig zijn om IT-systemen operationeel te houden.
Het doel is niet alleen om problemen op te lossen wanneer ze ontstaan, maar vooral om problemen te voorkomen. Een goede systeembeheerder werkt daarom proactief: afwijkingen worden vroegtijdig gesignaleerd, beveiligingsrisico’s worden beperkt en de technische staat van systemen wordt continu bewaakt.
Voorbeelden van Routine IT Maintenance zijn:
- Installeren van beveiligingsupdates en softwarepatches.
- Controleren of back-ups succesvol zijn uitgevoerd.
- Bewaken van serverprestaties en netwerkbeschikbaarheid.
- Controleren en aanpassen van gebruikersrechten.
- Analyseren van systeem- en beveiligingslogs.
- Inspecteren van servers, opslagapparatuur en netwerkcomponenten.
- Controleren van opslagcapaciteit en beschikbare resources.
- Documenteren van wijzigingen, incidenten en onderhoudswerkzaamheden.
Deze werkzaamheden zijn onderling afhankelijk. Een succesvolle patchinstallatie is bijvoorbeeld pas echt afgerond wanneer is gecontroleerd of de betreffende dienst na de update nog correct functioneert.
2. Patchmanagement: systemen actueel en veilig houden
Patchmanagement is een van de belangrijkste onderdelen van dagelijks systeembeheer. Softwareleveranciers brengen regelmatig updates uit om beveiligingslekken te dichten, fouten te herstellen en de functionaliteit of stabiliteit van producten te verbeteren.
Wanneer systemen niet tijdig worden bijgewerkt, kunnen bekende kwetsbaarheden misbruikt worden door aanvallers. Verouderde software vergroot daarmee het risico op malware, ransomware, datalekken en ongewenste toegang.
Het National Institute of Standards and Technology (NIST) beschrijft patchmanagement in SP 800-40 Revision 4 als een belangrijk onderdeel van preventief onderhoud. Het proces omvat onder andere het identificeren, prioriteren, verkrijgen, installeren en verifiëren van updates. NIST SP 800-40 Rev. 4
Hoe werkt patchmanagement?
Een gestructureerd patchmanagementproces bestaat uit verschillende stappen:
1. Inventariseren
Breng in kaart welke systemen, applicaties, besturingssystemen en firmwareversies binnen de organisatie worden gebruikt. Zonder een actueel overzicht is het lastig om vast te stellen welke systemen updates nodig hebben.
2. Updates identificeren
Controleer welke updates beschikbaar zijn. Maak onderscheid tussen beveiligingsupdates, functionele updates, firmware-updates en reguliere softwareverbeteringen.
3. Prioriteren
Niet iedere update heeft dezelfde urgentie. Geef prioriteit aan kwetsbaarheden die actief worden misbruikt, systemen die vanaf het internet bereikbaar zijn en bedrijfskritische onderdelen van de infrastructuur.
4. Testen
Test updates waar mogelijk eerst in een testomgeving. Hiermee kunnen compatibiliteitsproblemen, applicatiefouten en ongewenste gevolgen worden ontdekt voordat updates naar productieomgevingen gaan.
5. Implementeren
Plan de installatie op een geschikt moment. Houd rekening met onderhoudsvensters, beschikbaarheidseisen en mogelijke herstarts van systemen.
6. Verifiëren en documenteren
Controleer na installatie of de update correct is uitgevoerd, of systemen beschikbaar zijn en of applicaties nog goed functioneren. Leg de resultaten vast.
Automatisering van patchmanagement
Veel organisaties gebruiken centrale beheeroplossingen om updates te distribueren en de voortgang te bewaken. Voorbeelden zijn:
- Microsoft Intune en Windows Update for Business.
- Microsoft Configuration Manager.
- Windows Server Update
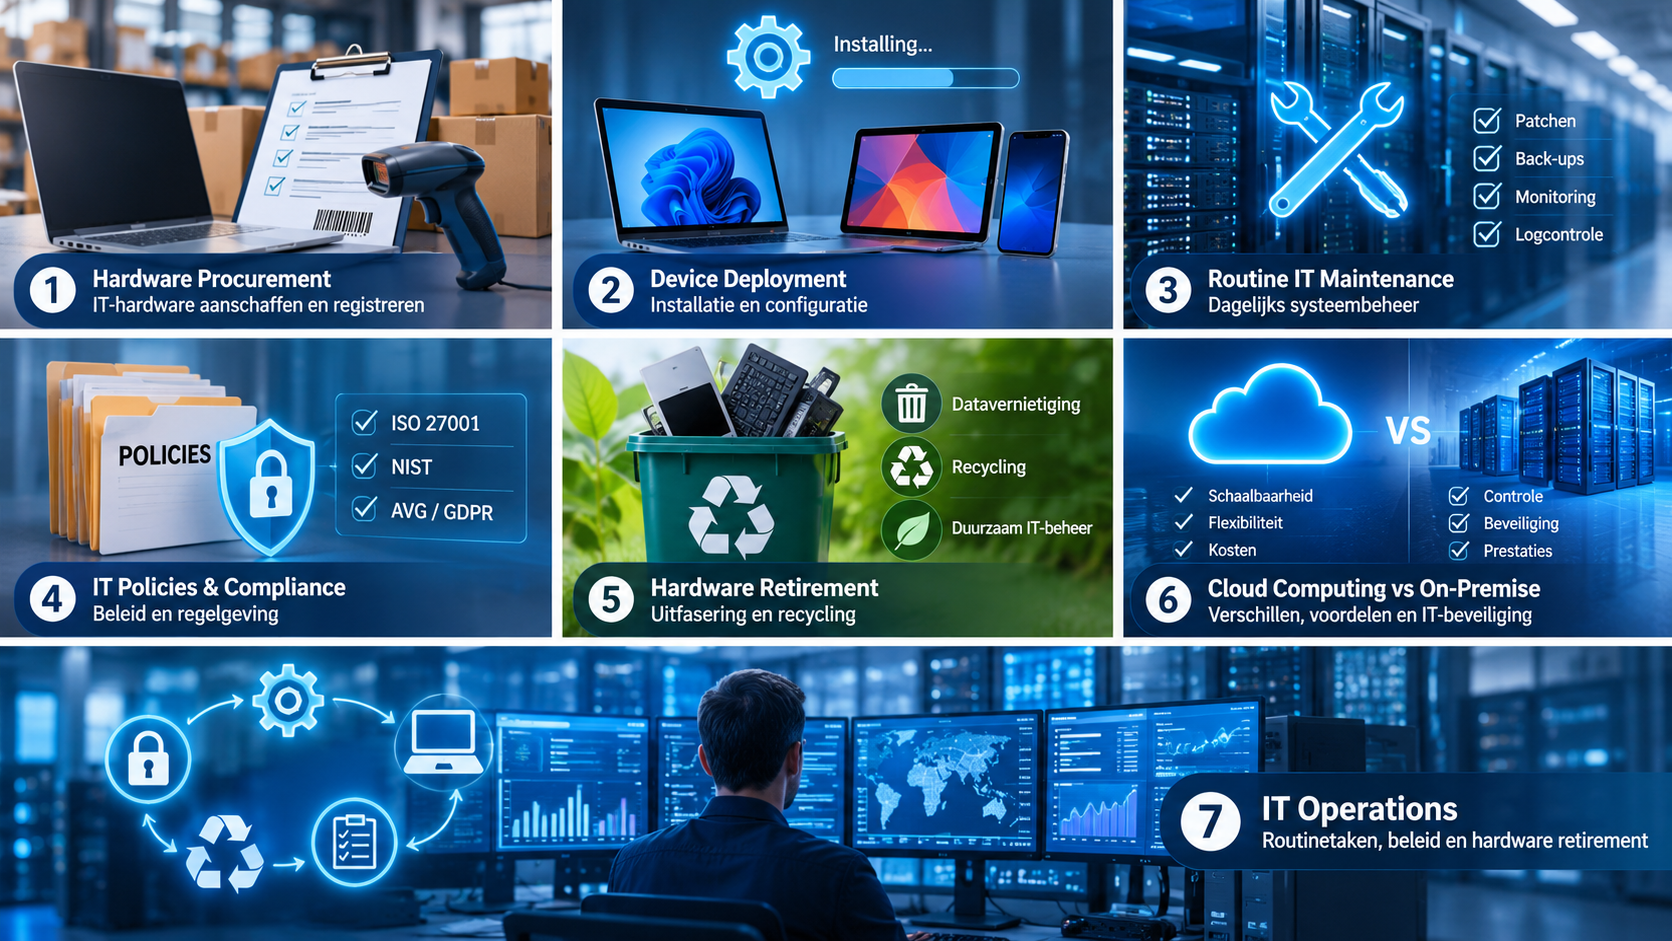
De complete IT Operations-blogreeks
In deze blogreeks behandelen we de volledige levenscyclus van IT-hardware en IT-beheer: van aanschaf en installatie tot dagelijks onderhoud, informatiebeveiliging en uiteindelijke uitfasering.
- Blog 1 – Hardware Procurement: IT-hardware aanschaffen en registreren
Van hardwarevereisten en leveranciersselectie tot assetregistratie, serienummers en garantiebeheer. - Blog 2 – Device Deployment: installatie en configuratie van IT-apparatuur
Software-images, Microsoft Intune, Jamf, gebruikersaccounts, beveiliging en provisioning. - Blog 3 – Routine IT Maintenance: dagelijks systeembeheer
Patchmanagement, back-ups, monitoring, toegangsbeheer, logcontrole en hardwareonderhoud. - Blog 4 – IT Policies & Compliance: informatiebeveiliging, regelgeving en richtlijnen voor systeembeheerders
NIST, ISO 27001, AVG/GDPR, Change Management, Least Privilege en Data Retention. - Blog 5 – Hardware Retirement: IT-hardware veilig uitfaseren, datavernietiging en recycling
Het veilig uitfaseren van apparatuur, gegevensvernietiging, afvoer en verantwoord recyclen. - Blog 6 – Cloud Computing vs On-Premise Infrastructure: verschillen, voordelen en IT-beveiliging
De verschillen tussen cloudoplossingen en eigen IT-infrastructuur, inclusief beheer, kosten, beveiliging en schaalbaarheid. - Blog 7 – IT Operations: routinetaken, beleid en hardware retirement
Een overkoepelend overzicht van dagelijkse IT-beheertaken, beleid, de hardwarelevenscyclus en uitfasering.
Veel leesplezier met deze complete IT Operations-blogreeks!
Geef een reactie