
Introductie
Een goed functionerende IT-infrastructuur draait niet alleen om hardware, software en netwerken. Minstens zo belangrijk zijn de regels, procedures en beveiligingsrichtlijnen die bepalen hoe organisaties hun IT-omgeving beheren en beschermen.
Voor systeembeheerders (sysadmins) vormen IT Policies & Compliance een belangrijk onderdeel van de dagelijkse werkzaamheden. Denk aan het beheren van gebruikersrechten, het uitvoeren van beveiligingsupdates, het controleren van logbestanden en het beschermen van bedrijfsgegevens.
Maar hoe weet een organisatie welke beveiligingsmaatregelen noodzakelijk zijn? Welke regels gelden voor het bewaren van persoonsgegevens? En waarom mogen systeembeheerders niet zomaar iedere wijziging aan een productieserver doorvoeren?
Om deze vragen te beantwoorden maken organisaties gebruik van beveiligingsstandaarden, frameworks en wettelijke regelgeving, zoals:
- ISO/IEC 27001:2022 – Information Security Management Systems.
- NIST Cybersecurity Framework (CSF) 2.0.
- NIST SP 800-53 Revision 5 – Security and Privacy Controls.
- AVG/GDPR – Algemene Verordening Gegevensbescherming.
In dit artikel bekijken we hoe deze standaarden en regelgeving organisaties helpen om hun IT-infrastructuur veilig, betrouwbaar en compliant te beheren. Daarbij behandelen we ook Change Management, Least Privilege, Access Control en Data Retention.
1. Wat zijn IT Policies & Compliance?
IT Policies zijn interne beleidsregels en procedures die bepalen hoe medewerkers en IT-afdelingen met informatie, systemen en technologie moeten omgaan.
Compliance betekent dat een organisatie voldoet aan de toepasselijke wettelijke verplichtingen, contractuele afspraken, normen en interne beleidsregels.
Een organisatie kan bijvoorbeeld een IT Security Policy hebben waarin staat dat:
- Gebruikers sterke authenticatiemethoden moeten gebruiken.
- Alleen geautoriseerde medewerkers toegang krijgen tot bedrijfsgegevens.
- Beveiligingsupdates binnen vastgestelde termijnen moeten worden geïnstalleerd.
- Back-ups volgens een vast schema worden uitgevoerd.
- Wijzigingen aan productiesystemen vooraf moeten worden goedgekeurd.
- Beveiligingsincidenten volgens een vast proces moeten worden gemeld en onderzocht.
Deze regels zorgen ervoor dat IT-processen niet afhankelijk zijn van individuele keuzes van medewerkers of systeembeheerders.
Waarom zijn IT Policies belangrijk?
Zonder duidelijke richtlijnen kunnen verschillende afdelingen hun eigen beveiligingsprocedures ontwikkelen. Hierdoor ontstaan inconsistenties en beveiligingsrisico’s.
Een medewerker kan bijvoorbeeld lokale administratorrechten krijgen terwijl deze helemaal niet nodig zijn voor zijn functie. Een andere afdeling kan belangrijke gegevens onbeperkt bewaren, terwijl daarvoor een bewaartermijn is vastgesteld.
Met goed ingerichte IT Policies weet iedereen binnen de organisatie welke verantwoordelijkheden en beveiligingsregels gelden.
Koppeling met ISO/IEC 27001:2022:
- A.5.1 – Policies for information security.
- A.5.2 – Information security roles and responsibilities.
- A.5.4 – Management responsibilities.
- A.5.36 – Compliance with policies, rules and standards for information security.
Deze beheersmaatregelen zorgen ervoor dat beveiligingsbeleid wordt opgesteld, goedgekeurd, gecommuniceerd en periodiek gecontroleerd.
2. ISO/IEC 27001:2022 – Information Security Management Systems
Een van de bekendste internationale standaarden voor informatiebeveiliging is ISO/IEC 27001.
Deze standaard beschrijft de eisen voor het opzetten, implementeren, onderhouden en continu verbeteren van een Information Security Management System (ISMS).
Een ISMS helpt organisaties om informatiebeveiligingsrisico’s systematisch te identificeren, beoordelen en behandelen.
Het doel is om de drie belangrijkste onderdelen van informatiebeveiliging te beschermen:
Confidentiality – Vertrouwelijkheid
Alleen geautoriseerde personen mogen toegang krijgen tot informatie.
Voorbeeld: Een medewerker van de financiële afdeling mag toegang hebben tot salarisgegevens, maar een medewerker van marketing heeft deze toegang niet automatisch nodig.
Integrity – Integriteit
Gegevens moeten correct, volledig en betrouwbaar blijven.
Voorbeeld: Een systeembeheerder zorgt ervoor dat onbevoegde gebruikers geen wijzigingen kunnen aanbrengen in belangrijke bedrijfsdatabases.
Availability – Beschikbaarheid
Informatie en systemen moeten beschikbaar zijn wanneer deze nodig zijn.
Voorbeeld: Door redundante servers, back-ups en disaster recovery-procedures kan een organisatie bedrijfsprocessen herstellen na een storing.
Samen vormen deze drie principes de bekende CIA-triad.
ISO/IEC 27001:2022 Annex A
ISO/IEC 27001:2022 bevat 93 informatiebeveiligingsmaatregelen (controls), verdeeld over vier categorieën:
| Annex | Onderwerp | Aantal controls |
|---|---|---|
| Annex A.5 | Organizational Controls | 37 |
| Annex A.6 | People Controls | 8 |
| Annex A.7 | Physical Controls | 14 |
| Annex A.8 | Technological Controls | 34 |
| Totaal | 93 |
Voor systeembeheerders zijn vooral de organisatorische en technische beheersmaatregelen relevant.
Enkele belangrijke voorbeelden:
| ISO-referentie | Onderwerp | Praktische toepassing |
|---|---|---|
| A.5.1 | Information security policies | Beveiligingsbeleid opstellen en onderhouden. |
| A.5.9 | Inventory of information and other associated assets | IT-assets registreren en beheren. |
| A.5.15 | Access control | Toegang tot systemen beperken. |
| A.5.16 | Identity management | Gebruikersidentiteiten beheren. |
| A.5.18 | Access rights | Toegangsrechten toekennen en controleren. |
| A.5.23 | Information security for use of cloud services | Beveiliging van clouddiensten organiseren. |
| A.5.24 | Information security incident management planning and preparation | Incidentprocedures voorbereiden. |
| A.5.31 | Legal, statutory, regulatory and contractual requirements | Wettelijke en contractuele verplichtingen inventariseren. |
| A.5.33 | Protection of records | Belangrijke registraties beschermen. |
| A.5.34 | Privacy and protection of PII | Persoonsgegevens beschermen. |
| A.8.2 | Privileged access rights | Bevoorrechte toegangsrechten beheren. |
| A.8.8 | Management of technical vulnerabilities | Technische kwetsbaarheden beheren. |
| A.8.15 | Logging | Activiteiten registreren. |
| A.8.16 | Monitoring activities | Systemen en activiteiten bewaken. |
| A.8.32 | Change management | Wijzigingen gecontroleerd uitvoeren. |
Niet iedere control is automatisch voor iedere organisatie verplicht. De organisatie bepaalt op basis van haar risicoanalyse welke maatregelen van toepassing zijn en legt dit vast in de Statement of Applicability (SoA).
3. NIST – Cybersecurity Framework en Security Controls
Naast ISO/IEC 27001 gebruiken veel organisaties richtlijnen van het National Institute of Standards and Technology (NIST).
NIST is een Amerikaanse overheidsinstelling die technische standaarden, publicaties en frameworks ontwikkelt voor onder andere cybersecurity en informatiebeveiliging.
Twee belangrijke publicaties zijn NIST CSF 2.0 en NIST SP 800-53 Revision 5.
NIST Cybersecurity Framework 2.0
Het NIST Cybersecurity Framework helpt organisaties om cybersecurityrisico’s op een gestructureerde manier te beheren.
Het framework bestaat uit zes belangrijke functies:
| Functie | Betekenis | Voorbeeld voor systeembeheer |
|---|---|---|
| Govern | Beleid en verantwoordelijkheden vaststellen. | IT-beveiligingsbeleid en risicobeheer organiseren. |
| Identify | Risico’s en bedrijfsmiddelen identificeren. | Servers, applicaties en kwetsbaarheden inventariseren. |
| Protect | Beschermingsmaatregelen toepassen. | MFA, encryptie en toegangsbeheer implementeren. |
| Detect | Beveiligingsincidenten herkennen. | Logs en netwerkverkeer monitoren. |
| Respond | Reageren op beveiligingsincidenten. | Malware isoleren en incidenten onderzoeken. |
| Recover | Systemen en processen herstellen. | Back-ups terugzetten en disaster recovery uitvoeren. |
Een belangrijk verschil met ISO/IEC 27001 is dat NIST CSF 2.0 vooral gewenste cybersecurityresultaten beschrijft. Het schrijft niet één vaste implementatiemethode voor.
NIST SP 800-53 Revision 5
NIST SP 800-53 biedt een uitgebreide catalogus met beveiligings- en privacymaatregelen voor informatiesystemen en organisaties.
Voor systeembeheerders zijn onder andere de volgende controlfamilies interessant:
- AC – Access Control: Beheren en beperken van toegangsrechten.
- AU – Audit and Accountability: Logregistratie en controleerbaarheid.
- CM – Configuration Management: Configuraties en systeemwijzigingen beheren.
- CP – Contingency Planning: Back-ups, herstelplannen en bedrijfscontinuïteit.
- IA – Identification and Authentication: Identiteiten en authenticatie beveiligen.
- IR – Incident Response: Beveiligingsincidenten behandelen.
- SI – System and Information Integrity: Systeemintegriteit en kwetsbaarheden bewaken.
Deze richtlijnen kunnen worden gebruikt als praktische ondersteuning bij het implementeren van beveiligingsbeleid.
4. AVG/GDPR – Bescherming van persoonsgegevens
Naast internationale beveiligingsstandaarden moeten organisaties ook rekening houden met wettelijke verplichtingen.
Voor organisaties binnen de Europese Unie is de Algemene Verordening Gegevensbescherming (AVG), internationaal bekend als GDPR, een belangrijke wetgeving.
De AVG bepaalt hoe organisaties persoonsgegevens moeten verzamelen, verwerken, opslaan, beveiligen en verwijderen.
Persoonsgegevens zijn gegevens die direct of indirect naar een identificeerbare persoon kunnen verwijzen.
Voorbeelden zijn:
- Namen en adressen.
- E-mailadressen.
- Telefoonnummers.
- IP-adressen wanneer deze persoonsgegevens vormen.
- Salarisgegevens.
- Medewerkersnummers in combinatie met identificeerbare informatie.
- Klantgegevens.
Belangrijke AVG-artikelen voor IT-beheer
| AVG-artikel | Onderwerp | Betekenis voor IT |
|---|---|---|
| Artikel 5 | Beginselen van gegevensverwerking | Gegevens moeten rechtmatig, doelgebonden en niet langer dan noodzakelijk worden verwerkt. |
| Artikel 6 | Rechtmatigheid van verwerking | Er moet een geldige rechtsgrond voor verwerking bestaan. |
| Artikel 17 | Recht op gegevenswissing | Onder bepaalde voorwaarden moeten persoonsgegevens worden verwijderd. |
| Artikel 25 | Privacy by Design & Default | Privacy moet vanaf het ontwerp in systemen worden meegenomen. |
| Artikel 28 | Verwerkers | Afspraken maken met externe partijen die persoonsgegevens verwerken. |
| Artikel 30 | Register van verwerkingsactiviteiten | Verwerkingsactiviteiten documenteren. |
| Artikel 32 | Beveiliging van verwerking | Passende technische en organisatorische beveiligingsmaatregelen toepassen. |
| Artikel 33 | Melding van een datalek aan de toezichthouder | Een meldplicht kan gelden binnen 72 uur nadat de verwerkingsverantwoordelijke kennis heeft genomen van een meldingsplichtig datalek. |
| Artikel 35 | Data Protection Impact Assessment | Een DPIA uitvoeren wanneer een verwerking waarschijnlijk een hoog privacyrisico oplevert. |
Wat betekent dit voor een systeembeheerder?
Een systeembeheerder heeft vaak toegang tot systemen waarin persoonsgegevens worden verwerkt.
Daarom moet deze onder andere:
- Toegangsrechten beperken tot geautoriseerde medewerkers.
- Persoonsgegevens beschermen met passende encryptie.
- Back-ups en herstelprocedures beveiligen.
- Logbestanden zorgvuldig beheren.
- Ongeautoriseerde toegang voorkomen.
- Ondersteunen bij het onderzoeken van beveiligingsincidenten.
- Helpen bij het uitvoeren van verwijderingsverzoeken.
De verantwoordelijkheid voor AVG-compliance ligt niet uitsluitend bij de systeembeheerder. De organisatie bepaalt de doeleinden en middelen van gegevensverwerking en moet zorgen voor passende organisatorische en technische maatregelen.
5. Change Management – gecontroleerde systeemwijzigingen
Een belangrijk onderdeel van IT Policies is Change Management.
Change Management is het proces waarmee wijzigingen aan IT-systemen gecontroleerd worden aangevraagd, beoordeeld, goedgekeurd, uitgevoerd en geëvalueerd.
Een systeembeheerder mag bijvoorbeeld niet zomaar een belangrijke update installeren op een productieserver zonder rekening te houden met de mogelijke gevolgen.
Een verkeerde configuratie of mislukte update kan ervoor zorgen dat bedrijfsapplicaties niet meer beschikbaar zijn.
Waarom is Change Management belangrijk?
Het doel is om risico’s te beperken en ervoor te zorgen dat wijzigingen geen onverwachte verstoringen veroorzaken.
Een standaard Change Management-proces bestaat uit de volgende stappen:
Stap 1 – Change Request
De voorgestelde wijziging wordt geregistreerd. Bijvoorbeeld het installeren van een beveiligingsupdate of het aanpassen van een firewallconfiguratie.
Stap 2 – Risk Assessment
De mogelijke gevolgen worden onderzocht.
Denk aan:
- Kans op systeemuitval.
- Impact op gebruikers.
- Beveiligingsrisico’s.
- Afhankelijkheden met andere applicaties.
- Mogelijke gevolgen voor gegevensintegriteit.
Stap 3 – Approval
De wijziging wordt beoordeeld en goedgekeurd door de bevoegde persoon of Change Advisory Board (CAB), afhankelijk van de organisatieprocedure.
Stap 4 – Planning
De wijziging wordt ingepland, bijvoorbeeld tijdens een onderhoudsvenster buiten kantooruren.
Stap 5 – Implementation
De systeembeheerder voert de goedgekeurde wijziging uit volgens het afgesproken stappenplan.
Stap 6 – Testing & Validation
Na de wijziging wordt gecontroleerd of systemen correct functioneren en beveiligingsmaatregelen nog steeds effectief zijn.
Stap 7 – Documentation & Closure
De uitgevoerde wijziging wordt gedocumenteerd en het change request wordt afgesloten.
Voorbeeld uit de praktijk
Een organisatie wil een beveiligingsupdate installeren op een belangrijke database-server.
De systeembeheerder maakt hiervoor een change request aan, controleert de afhankelijkheden, maakt indien nodig een back-up en plant de update tijdens een onderhoudsvenster.
Wanneer de update problemen veroorzaakt, kan een vooraf opgesteld rollback-plan worden gebruikt om de vorige werkende situatie te herstellen.
Koppeling met ISO/IEC 27001:2022:
- A.8.32 – Change management.
- A.8.9 – Configuration management.
- A.8.8 – Management of technical vulnerabilities.
- A.5.37 – Documented operating procedures.
Koppeling met NIST SP 800-53:
- CM-3 – Configuration Change Control.
- CM-4 – Impact Analyses.
- CM-5 – Access Restrictions for Change.
- CM-6 – Configuration Settings.
Hiermee worden wijzigingen niet alleen technisch uitgevoerd, maar ook aantoonbaar beheerst.
6. Least Privilege & Access Control
Een ander belangrijk onderdeel van informatiebeveiliging is het principe van Least Privilege.
Dit principe houdt in dat gebruikers uitsluitend de toegangsrechten krijgen die noodzakelijk zijn om hun werkzaamheden uit te voeren.
Een medewerker van marketing heeft bijvoorbeeld toegang nodig tot marketingbestanden en communicatietools, maar niet automatisch tot financiële databases of serverbeheer.
Role-Based Access Control (RBAC)
Een veelgebruikte methode om toegangsrechten te organiseren is Role-Based Access Control (RBAC).
Hierbij worden rechten gekoppeld aan functies of rollen binnen de organisatie.
Voorbeelden:
| Gebruikersrol | Toegangsrechten |
|---|---|
| Marketingmedewerker | Marketingbestanden en communicatietools. |
| Financieel medewerker | Financiële applicaties en administratieve gegevens. |
| Developer | Ontwikkelomgevingen en broncode. |
| Systeembeheerder | Beheertoegang tot toegewezen infrastructuur. |
| HR-medewerker | HR-systemen en personeelsgegevens. |
Wanneer een medewerker van functie verandert, moeten de toegangsrechten opnieuw worden beoordeeld.
Bij uitdiensttreding moeten accounts en bijbehorende toegangsrechten tijdig worden ingetrokken.
Privileged Access Management (PAM)
Voor systeembeheerders is ook Privileged Access Management belangrijk.
Administratoraccounts hebben vaak uitgebreide rechten waarmee belangrijke wijzigingen aan servers, databases en netwerkapparatuur kunnen worden uitgevoerd.
Wanneer deze accounts worden misbruikt, kan de impact groot zijn.
Daarom zijn de volgende maatregelen belangrijk:
- Gebruik aparte accounts voor dagelijks werk en beheeractiviteiten.
- Schakel Multi-Factor Authentication (MFA) in.
- Beperk permanente administratorrechten.
- Gebruik waar mogelijk tijdelijke verhoogde rechten.
- Registreer beheeractiviteiten.
- Controleer periodiek wie over privileged access beschikt.
Koppeling met ISO/IEC 27001:2022:
- A.5.15 – Access control.
- A.5.16 – Identity management.
- A.5.18 – Access rights.
- A.8.2 – Privileged access rights.
- A.8.3 – Information access restriction.
Koppeling met NIST SP 800-53:
- AC-2 – Account Management.
- AC-3 – Access Enforcement.
- AC-5 – Separation of Duties.
- AC-6 – Least Privilege.
- IA-2 – Identification and Authentication.
Het toepassen van Least Privilege verkleint de kans dat onbevoegde gebruikers toegang krijgen tot gevoelige informatie of kritieke systemen.
7. Data Retention – bewaartermijnen en gegevensbeheer
Organisaties verzamelen dagelijks grote hoeveelheden informatie. Denk aan klantgegevens, financiële administratie, systeemlogs, back-ups en personeelsgegevens.
Niet alle informatie hoeft onbeperkt te worden bewaard.
Data Retention beschrijft hoe lang gegevens worden opgeslagen, waarom ze worden bewaard en wanneer ze veilig moeten worden verwijderd.
Waarom is Data Retention belangrijk?
Een goed bewaarbeleid voorkomt onder andere:
- Het onnodig bewaren van persoonsgegevens.
- Ongecontroleerde groei van opslagcapaciteit.
- Onnodige beveiligingsrisico’s.
- Problemen bij audits en compliancecontroles.
- Het bewaren van gegevens zonder geldige reden.
Voorbeelden van bewaartermijnen
| Gegevenstype | Bewaarbeleid |
|---|---|
| Financiële administratie | Volgens toepasselijke wettelijke fiscale bewaarplichten. |
| Personeelsgegevens | Volgens toepasselijke arbeidsrechtelijke en privacyregels. |
| Systeemlogs | Volgens het vastgestelde beveiligings- en bewaarbeleid. |
| Back-ups | Volgens het backup- en retentiebeleid. |
| Klantgegevens | Zolang er een geldige bewaardoelstelling of rechtsgrond bestaat. |
| Beveiligingsincidenten | Volgens incident-, onderzoeks- en wettelijke bewaarbehoeften. |
De bewaartermijn moet dus per gegevenscategorie worden bepaald. Er bestaat geen algemene AVG-regel die voorschrijft dat alle systeemlogs bijvoorbeeld 30 of 90 dagen bewaard moeten blijven.
Data Retention en de AVG
Artikel 5 lid 1 onder e van de AVG beschrijft het beginsel van opslagbeperking.
Persoonsgegevens mogen niet langer identificeerbaar worden bewaard dan noodzakelijk is voor de doeleinden waarvoor ze worden verwerkt, behoudens toepasselijke uitzonderingen.
Wanneer gegevens niet langer nodig zijn en geen wettelijke bewaarplicht of andere geldige grondslag geldt, moeten deze volgens het beleid worden verwijderd of geanonimiseerd.
Data Retention en ISO/IEC 27001:2022
Relevante beheersmaatregelen zijn:
- A.5.31 – Legal, statutory, regulatory and contractual requirements.
- A.5.33 – Protection of records.
- A.5.34 – Privacy and protection of PII.
- A.8.10 – Information deletion.
- A.8.13 – Information backup.
Ook bij het verwijderen van gegevens moet rekening worden gehouden met back-ups, archieven en andere kopieën waarin informatie nog aanwezig kan zijn.
8. Patch Management en Vulnerability Management
Beveiligingsupdates zijn essentieel voor het beschermen van IT-systemen tegen bekende kwetsbaarheden.
Softwareleveranciers publiceren regelmatig patches om beveiligingsproblemen, fouten en prestatieproblemen op te lossen.
Systeembeheerders moeten ervoor zorgen dat updates tijdig worden beoordeeld, getest en geïnstalleerd.
Een goed Patch Management-proces bestaat uit:
- Inventariseren welke systemen en software worden gebruikt.
- Controleren welke beveiligingsupdates beschikbaar zijn.
- De ernst en impact van kwetsbaarheden beoordelen.
- Updates testen in een gecontroleerde omgeving.
- Updates volgens de changeprocedure installeren.
- Controleren of de installatie succesvol is verlopen.
- Resultaten documenteren.
Vulnerability Management
Naast patchmanagement moeten organisaties kwetsbaarheden actief identificeren en prioriteren.
Een kwetsbaarheid in een publiek toegankelijke server met een bekende actieve exploit kan bijvoorbeeld een veel hoger risico vormen dan een minder kritieke kwetsbaarheid in een geïsoleerd systeem.
Daarom moeten organisaties kijken naar:
- Ernst van de kwetsbaarheid.
- Beschikbaarheid van exploits.
- Blootstelling van het systeem.
- Bedrijfsimpact.
- Beschikbaarheid van een beveiligingspatch.
- Mogelijke tijdelijke beschermingsmaatregelen.
Koppeling met ISO/IEC 27001:2022:
- A.8.8 – Management of technical vulnerabilities.
- A.8.9 – Configuration management.
- A.8.32 – Change management.
- A.8.16 – Monitoring activities.
Koppeling met NIST SP 800-53:
- SI-2 – Flaw Remediation.
- RA-5 – Vulnerability Monitoring and Scanning.
- CM-3 – Configuration Change Control.
Er bestaat geen universele ISO- of AVG-regel die voorschrijft dat iedere kritieke kwetsbaarheid binnen bijvoorbeeld 48 uur moet worden opgelost. Organisaties moeten hiervoor risicogebaseerde prioriteiten en interne deadlines vaststellen, rekening houdend met eventuele wettelijke, contractuele of sectorspecifieke eisen.
9. Log Management, Monitoring & Incident Response
Het controleren van logbestanden is een belangrijk onderdeel van informatiebeveiliging.
Systemen registreren allerlei activiteiten, zoals:
- Inlogpogingen.
- Wijzigingen aan gebruikersaccounts.
- Beheeractiviteiten.
- Firewallverkeer.
- Toegang tot bestanden.
- Fouten en systeemstoringen.
Door deze gegevens te analyseren kunnen systeembeheerders verdachte activiteiten herkennen.
Voorbeelden zijn herhaaldelijke mislukte inlogpogingen, ongebruikelijke beheeractiviteiten of toegang vanaf onverwachte locaties.
Security Monitoring
Organisaties gebruiken verschillende tools om hun infrastructuur te bewaken.
Voorbeelden zijn:
- Microsoft Sentinel.
- Splunk.
- Wazuh.
- Elastic Security.
- Datadog.
Met deze oplossingen kunnen loggegevens worden verzameld, gecorreleerd en geanalyseerd.
Incident Response
Wanneer een beveiligingsincident wordt vastgesteld, moet de organisatie volgens een vooraf bepaald incidentproces handelen.
De belangrijkste stappen zijn:
- Detectie van het incident.
- Analyse en classificatie.
- Beperken van de impact (containment).
- Verwijderen van de oorzaak.
- Herstel van systemen.
- Evaluatie en documentatie.
Bij een datalek met persoonsgegevens moet bovendien worden beoordeeld of een meldplicht op grond van artikel 33 AVG geldt. Wanneer dat het geval is, moet de melding in beginsel binnen 72 uur na kennisname door de verwerkingsverantwoordelijke worden gedaan, tenzij het datalek waarschijnlijk geen risico oplevert voor de rechten en vrijheden van personen.
Koppeling met ISO/IEC 27001:2022:
- A.5.24 – Information security incident management planning and preparation.
- A.5.25 – Assessment and decision on information security events.
- A.5.26 – Response to information security incidents.
- A.5.27 – Learning from information security incidents.
- A.5.28 – Collection of evidence.
- A.8.15 – Logging.
- A.8.16 – Monitoring activities.
10. Overzicht: IT Operations, beleid en compliance
Onderstaande tabel brengt de belangrijkste IT-beheertaken samen met de relevante ISO- en NIST-referenties en AVG-artikelen.
| IT-taak / beleid | Praktische toepassing | ISO/IEC 27001:2022 | NIST / AVG |
|---|---|---|---|
| Information Security Policy | Beveiligingsregels opstellen en communiceren. | A.5.1, A.5.2 | NIST CSF Govern |
| Change Management | Wijzigingen beoordelen, goedkeuren en documenteren. | A.8.32 | NIST CM-3, CM-4 |
| Least Privilege | Alleen noodzakelijke toegangsrechten toekennen. | A.5.15, A.5.18, A.8.2 | NIST AC-6 |
| Identity Management | Gebruikersaccounts en identiteiten beheren. | A.5.16, A.5.18 | NIST AC-2, IA-2 |
| Data Retention | Bewaartermijnen vaststellen en gegevens verwijderen. | A.5.31, A.5.33, A.8.10 | AVG Art. 5 |
| Privacy & Data Protection | Persoonsgegevens beschermen. | A.5.34, A.8.24 | AVG Art. 25, 32 |
| Patch Management | Beveiligingsupdates installeren. | A.8.8, A.8.32 | NIST SI-2 |
| Backup & Recovery | Back-ups maken en herstelprocedures testen. | A.8.13, A.5.30 | AVG Art. 32 |
| Log Management | Activiteiten registreren en controleren. | A.8.15, A.8.16 | NIST AU-2, AU-6 |
| Incident Response | Beveiligingsincidenten onderzoeken en afhandelen. | A.5.24 t/m A.5.28 | NIST IR-familie, AVG Art. 33 |
Deze tabel is een praktisch overzicht en geen volledige compliance-mapping. De uiteindelijke maatregelen moeten worden afgestemd op de risico’s en verplichtingen van de organisatie.
11. Hoe implementeert een organisatie IT Policies & Compliance?
Het opstellen van beleid is slechts de eerste stap. Een organisatie moet er ook voor zorgen dat de regels daadwerkelijk worden toegepast en gecontroleerd.
Een praktische implementatie bestaat uit de volgende stappen:
Stap 1 – Inventarisatie
Breng in kaart welke IT-systemen, gegevens, applicaties en bedrijfsmiddelen binnen de organisatie aanwezig zijn.
Stap 2 – Risicoanalyse
Identificeer mogelijke bedreigingen en kwetsbaarheden. Bepaal welke risico’s de grootste impact hebben op de organisatie.
Stap 3 – Beleid opstellen
Ontwikkel duidelijke beleidsdocumenten voor onderwerpen zoals toegangsbeheer, back-ups, patchmanagement, gegevensbescherming en change management.
Stap 4 – Verantwoordelijkheden vastleggen
Bepaal wie verantwoordelijk is voor het opstellen, goedkeuren, uitvoeren en controleren van beveiligingsmaatregelen.
Stap 5 – Technische maatregelen implementeren
Gebruik bijvoorbeeld MFA, encryptie, RBAC, endpoint protection, monitoring en geautomatiseerd patchmanagement.
Stap 6 – Training en bewustwording
Zorg ervoor dat medewerkers begrijpen welke beveiligingsregels gelden en waarom deze belangrijk zijn.
Stap 7 – Audits en controles
Controleer regelmatig of het beleid daadwerkelijk wordt nageleefd. Documenteer afwijkingen en onderneem waar nodig corrigerende acties.
Stap 8 – Continue verbetering
Pas beleid en maatregelen aan wanneer risico’s, technologieën, wetgeving of bedrijfsprocessen veranderen.
Dit sluit aan op de Plan-Do-Check-Act-benadering (PDCA), die organisaties helpt hun Information Security Management System continu te verbeteren.
Conclusie
IT Policies & Compliance vormen de basis voor het veilig en gecontroleerd beheren van een moderne IT-infrastructuur.
Voor systeembeheerders betekenen deze richtlijnen dat technische werkzaamheden niet zomaar uitgevoerd mogen worden, maar moeten aansluiten op vastgestelde beveiligingsregels, procedures en wettelijke verplichtingen.
ISO/IEC 27001:2022 helpt organisaties bij het opzetten en onderhouden van een Information Security Management System. NIST biedt aanvullende frameworks en technische beveiligingsmaatregelen. De AVG/GDPR stelt wettelijke eisen aan de manier waarop organisaties persoonsgegevens verwerken en beveiligen.
Onderwerpen zoals Change Management, Least Privilege, Access Control en Data Retention spelen hierbij een belangrijke rol.
Door deze principes consequent toe te passen, kunnen organisaties beveiligingsrisico’s beperken, gegevens beschermen en de continuïteit van hun IT-dienstverlening waarborgen.
Goed systeembeheer draait dus niet alleen om techniek, maar ook om verantwoordelijkheid, beleid en aantoonbare naleving van beveiligingsafspraken.
Verder lezen
IT Policies & Compliance zijn nauw verbonden met de dagelijkse werkzaamheden van systeembeheerders en de volledige levenscyclus van IT-hardware.
Lees ook mijn artikel:
IT Operations: Routinetaken, Beleid & Hardware Retirement
Hierin worden dagelijkse IT-werkzaamheden zoals patchmanagement, back-ups, performance monitoring, access management en hardware retirement gekoppeld aan relevante beveiligingsstandaarden en frameworks.
Bronnen en referenties
- ISO/IEC 27001:2022 – Information Security Management Systems: https://www.iso.org/standard/27001
- NIST Cybersecurity Framework 2.0: https://www.nist.gov/publications/nist-cybersecurity-framework-csf-20
- NIST SP 800-53 Revision 5 – Security and Privacy Controls: https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- GDPR / AVG – General Data Protection Regulation: https://eur-lex.europa.eu/eli/reg/2016/679/oj
Opmerking: ISO/IEC 27001:2022 is een internationale norm voor informatiebeveiligingsmanagement. NIST-publicaties zijn richtlijnen en frameworks, geen Europese wetgeving. De AVG is rechtstreeks toepasselijke Europese wetgeving. De genoemde ISO Annex A-controls worden geselecteerd op basis van de risicoanalyse en vastgelegd in de Statement of Applicability (SoA).
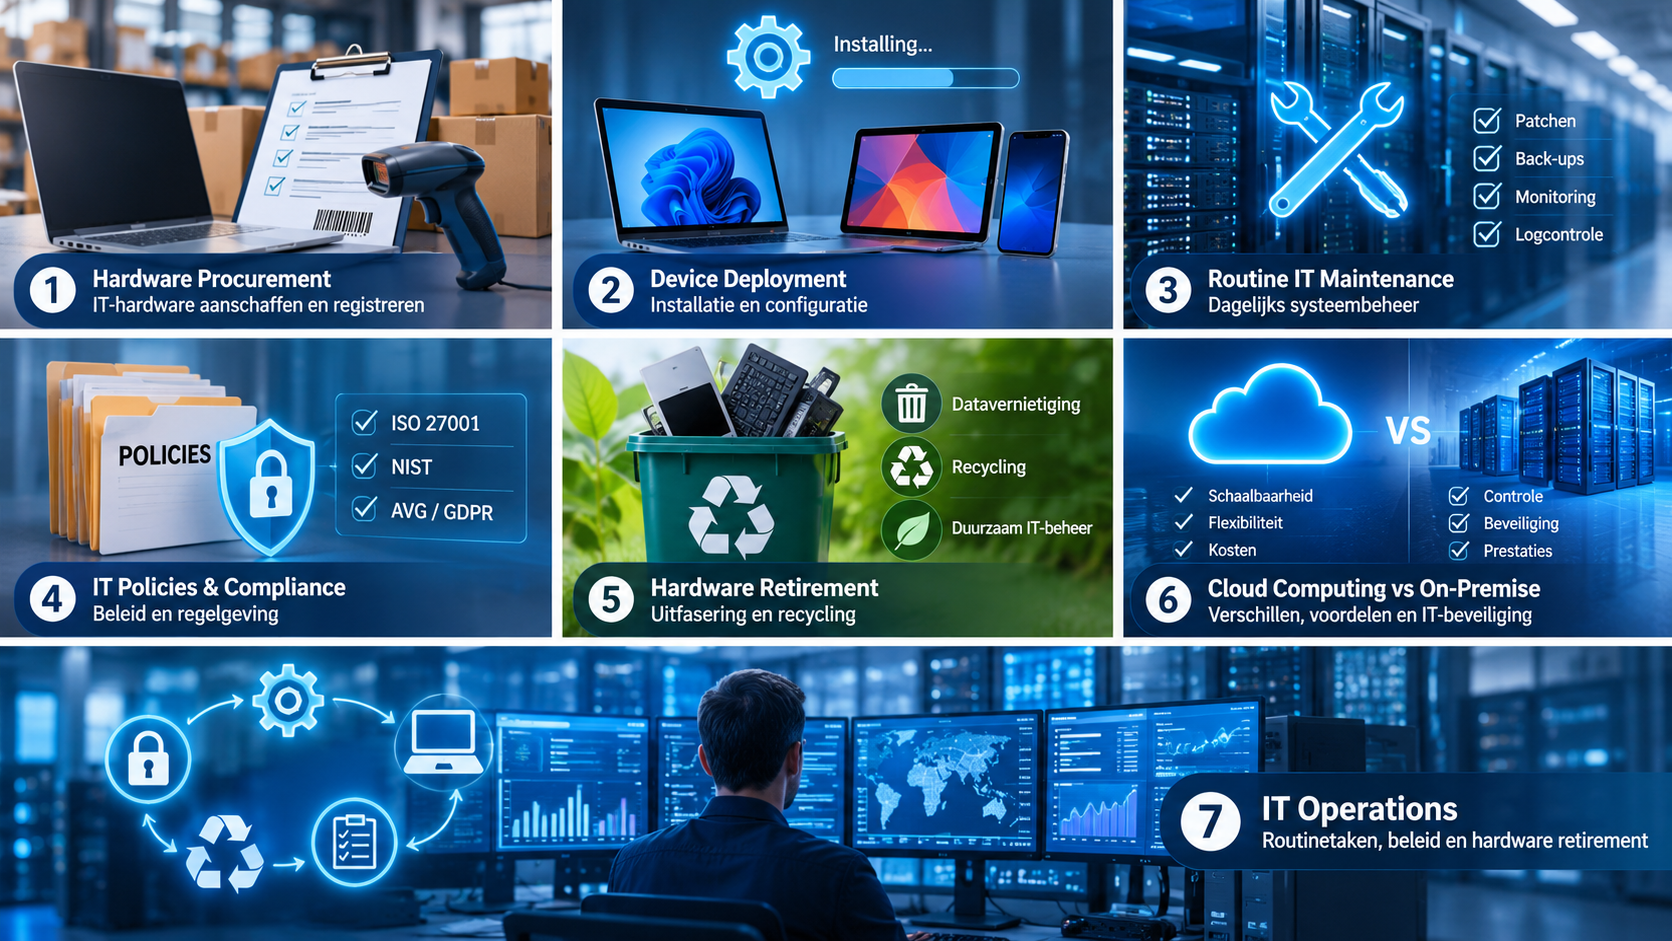
De complete IT Operations-blogreeks
In deze blogreeks behandelen we de volledige levenscyclus van IT-hardware en IT-beheer: van aanschaf en installatie tot dagelijks onderhoud, informatiebeveiliging en uiteindelijke uitfasering.
- Blog 1 – Hardware Procurement: IT-hardware aanschaffen en registreren
Van hardwarevereisten en leveranciersselectie tot assetregistratie, serienummers en garantiebeheer. - Blog 2 – Device Deployment: installatie en configuratie van IT-apparatuur
Software-images, Microsoft Intune, Jamf, gebruikersaccounts, beveiliging en provisioning. - Blog 3 – Routine IT Maintenance: dagelijks systeembeheer
Patchmanagement, back-ups, monitoring, toegangsbeheer, logcontrole en hardwareonderhoud. - Blog 4 – IT Policies & Compliance: informatiebeveiliging, regelgeving en richtlijnen voor systeembeheerders
NIST, ISO 27001, AVG/GDPR, Change Management, Least Privilege en Data Retention. - Blog 5 – Hardware Retirement: IT-hardware veilig uitfaseren, datavernietiging en recycling
Het veilig uitfaseren van apparatuur, gegevensvernietiging, afvoer en verantwoord recyclen. - Blog 6 – Cloud Computing vs On-Premise Infrastructure: verschillen, voordelen en IT-beveiliging
De verschillen tussen cloudoplossingen en eigen IT-infrastructuur, inclusief beheer, kosten, beveiliging en schaalbaarheid. - Blog 7 – IT Operations: routinetaken, beleid en hardware retirement
Een overkoepelend overzicht van dagelijkse IT-beheertaken, beleid, de hardwarelevenscyclus en uitfasering.
Veel leesplezier met deze complete IT Operations-blogreeks!
Geef een reactie