
Introductie
Iedere IT-infrastructuur heeft een beperkte levensduur. Laptops worden vervangen, servers raken verouderd en netwerkapparatuur voldoet uiteindelijk niet meer aan de technische of beveiligingseisen van een organisatie.
Waar veel aandacht uitgaat naar het aanschaffen, installeren en onderhouden van hardware, wordt de laatste fase van de levenscyclus soms onderschat: Hardware Retirement.
Hardware retirement is het gecontroleerd uitfaseren van IT-apparatuur die niet langer nodig is, niet meer ondersteund wordt of economisch niet meer rendabel is om te onderhouden.
Voor systeembeheerders betekent dit meer dan alleen een computer uitschakelen en afvoeren. Er moet rekening worden gehouden met gegevensbeveiliging, datamigratie, softwarelicenties, assetmanagement, administratieve registraties en milieuregels.
Een verkeerde aanpak kan leiden tot datalekken, verlies van belangrijke bedrijfsgegevens, ongeautoriseerde toegang of overtreding van wettelijke verplichtingen.
In dit artikel bekijken we hoe organisaties hardware op een veilige en verantwoorde manier kunnen uitfaseren. Daarbij besteden we aandacht aan ISO/IEC 27001:2022, NIST SP 800-88 Rev. 2 en de AVG/GDPR.
1. Wat is Hardware Retirement?
Hardware Retirement is de laatste fase binnen de IT-hardwarelevenscyclus. Hierbij wordt apparatuur officieel buiten gebruik gesteld en voorbereid op hergebruik, verkoop, recycling of vernietiging.
Het gaat bijvoorbeeld om:
- Werkstations en laptops van medewerkers.
- Fysieke servers en storage arrays.
- Netwerkapparatuur zoals switches, routers en firewalls.
- UPS-systemen en andere datacenterapparatuur.
- Externe harde schijven, SSD’s en USB-opslagmedia.
- Printers en multifunctionele apparaten met interne opslag.
Er kunnen verschillende redenen zijn om hardware uit te faseren:
Technische veroudering: De apparatuur beschikt niet meer over voldoende processorcapaciteit, geheugen of opslagruimte.
Einde van ondersteuning (End of Support): De fabrikant levert geen beveiligingsupdates, firmware-updates of technische ondersteuning meer.
Economische redenen: Het onderhouden of repareren van apparatuur wordt duurder dan vervanging.
Beveiligingsrisico’s: Verouderde hardware kan kwetsbaarheden bevatten die niet meer door de fabrikant worden opgelost.
Organisatieveranderingen: Bij een migratie naar cloud computing of een reorganisatie kan bestaande fysieke infrastructuur overbodig worden.
Binnen ISO/IEC 27001:2022 zijn vooral de volgende beheersmaatregelen relevant:
- Annex A 5.9 – Inventory of information and other associated assets: Het bijhouden van een actueel overzicht van informatie en bijbehorende bedrijfsmiddelen.
- Annex A 5.11 – Return of assets: Het teruggeven van bedrijfsmiddelen wanneer medewerkers uit dienst gaan of hun functie verandert.
- Annex A 7.14 – Secure disposal or re-use of equipment: Het veilig afvoeren of hergebruiken van apparatuur.
- Annex A 8.10 – Information deletion: Het verwijderen van informatie wanneer deze niet langer nodig is.
Deze maatregelen helpen organisaties om hardware retirement op een gecontroleerde manier uit te voeren.
2. Data Sanitization: veilig vernietigen van gegevens
Een van de belangrijkste onderdelen van hardware retirement is het veilig verwijderen van gegevens.
Een veelvoorkomende fout is ervan uitgaan dat het formatteren van een harde schijf voldoende is. Dat is niet het geval. Bij een normale formattering of het verwijderen van partities kunnen gegevens soms nog worden teruggehaald met gespecialiseerde software.
Daarom moeten organisaties gebruikmaken van geschikte methoden voor Data Sanitization.
2.1 Cryptographic Erasure
Bij Cryptographic Erasure (Crypto Erase) worden de cryptografische sleutels vernietigd waarmee gegevens op een versleuteld opslagmedium toegankelijk worden gemaakt.
Wanneer de versleuteling correct is geïmplementeerd en alle relevante sleutels daadwerkelijk onbruikbaar worden gemaakt, kunnen de opgeslagen gegevens niet meer op de normale manier worden ontsleuteld.
Deze methode kan vooral interessant zijn voor moderne SSD’s en andere volledig versleutelde opslagmedia.
2.2 Secure Erase en Overwriting
Bij overwriting worden bestaande gegevens overschreven met nieuwe gegevens, zodat de oorspronkelijke informatie niet meer op een bruikbare manier toegankelijk is.
Dit kan geschikt zijn voor bepaalde traditionele harde schijven (HDD’s).
Bij SSD’s is extra voorzichtigheid nodig. Door wear leveling en de manier waarop flashgeheugen werkt, is het overschrijven van logische adressen niet altijd voldoende om alle fysieke opslaglocaties te wissen.
Daarom moet de gebruikte methode geschikt zijn voor het specifieke type opslagmedium.
2.3 Degaussing
Degaussing is een methode waarbij een krachtig magnetisch veld wordt gebruikt om gegevens op magnetische opslagmedia onbruikbaar te maken.
Deze methode kan geschikt zijn voor bepaalde magnetische harde schijven en tapes.
Belangrijk: Degaussing is niet geschikt voor SSD’s, omdat deze gebruikmaken van flashgeheugen in plaats van magnetische opslag.
2.4 Physical Destruction
Wanneer gegevens zeer gevoelig zijn of een opslagmedium niet betrouwbaar kan worden gewist, kan fysieke vernietiging noodzakelijk zijn.
Voorbeelden hiervan zijn:
- Het mechanisch versnipperen (shredding) van opslagmedia.
- Het vernietigen van harde schijven met gespecialiseerde apparatuur.
- Het fysiek vernietigen van SSD-chips.
Na fysieke vernietiging kan het opslagmedium niet meer opnieuw worden gebruikt.
NIST SP 800-88 Rev. 2
Een belangrijke internationale richtlijn voor datavernietiging is NIST SP 800-88, Guidelines for Media Sanitization.
Sinds 26 september 2025 is Revision 2 de actuele definitieve versie. Deze vervangt de oudere Revision 1 uit 2014.
NIST beschrijft hoe organisaties een programma voor veilige gegevensverwijdering kunnen opzetten. Daarbij wordt rekening gehouden met de gevoeligheid van gegevens, het type opslagmedium en de betrouwbaarheid van de gekozen vernietigingsmethode.
NIST maakt onderscheid tussen verschillende niveaus van gegevenssanering, waaronder:
- Clear: Het wissen van gegevens met een geschikte logische methode, zodat deze niet eenvoudig kunnen worden teruggehaald.
- Purge: Het toepassen van sterkere methoden waardoor gegevens niet meer met geavanceerde technieken kunnen worden teruggehaald.
- Destroy: Het fysiek vernietigen van het opslagmedium.
De juiste methode hangt af van het beveiligingsniveau en de bestemming van het apparaat.
Koppeling met ISO/IEC 27001:2022:
- A.7.14 – Secure disposal or re-use of equipment.
- A.7.10 – Storage media.
- A.8.10 – Information deletion.
- A.8.24 – Use of cryptography.
Deze beheersmaatregelen ondersteunen het beschermen van vertrouwelijke informatie tijdens het gebruik, hergebruik en de uiteindelijke afvoer van apparatuur.
3. Data Migration & Archival: gegevens veiligstellen
Voordat hardware definitief wordt uitgeschakeld, moet worden gecontroleerd of er nog belangrijke bedrijfsgegevens op aanwezig zijn.
Een server kan bijvoorbeeld databases, applicatieconfiguraties, gebruikersbestanden of historische loggegevens bevatten die later nog nodig zijn.
Daarom moet vooraf een migratie- en archiveringsplan worden opgesteld.
Belangrijke werkzaamheden zijn:
- Inventariseren welke gegevens op het apparaat aanwezig zijn.
- Bepalen welke gegevens actief gebruikt worden.
- Controleren welke informatie wettelijk of organisatorisch bewaard moet blijven.
- Gegevens migreren naar een nieuwe server of cloudomgeving.
- Back-ups maken en controleren.
- Hersteltests uitvoeren wanneer dat noodzakelijk is.
- Vastleggen welke gegevens veilig verwijderd mogen worden.
Data Retention en de AVG/GDPR
Niet alle gegevens mogen onbeperkt worden bewaard. De AVG bevat het beginsel van opslagbeperking (Storage Limitation) in artikel 5.
Dit betekent dat persoonsgegevens niet langer bewaard mogen worden dan noodzakelijk is voor het doel waarvoor ze worden verwerkt, tenzij een andere wettelijke bewaarplicht van toepassing is.
Artikel 17 van de AVG beschrijft het recht op gegevenswissing, ook wel het recht op vergetelheid genoemd. Dit recht kent uitzonderingen, bijvoorbeeld wanneer gegevens vanwege een wettelijke verplichting moeten worden bewaard.
Ook artikel 28 is relevant wanneer een externe partij, zoals een datacenter- of cloudprovider, namens de organisatie persoonsgegevens verwerkt.
Artikel 32 stelt eisen aan de beveiliging van persoonsgegevens, waaronder passende maatregelen om de vertrouwelijkheid, integriteit, beschikbaarheid en herstelbaarheid te waarborgen.
Koppeling met ISO/IEC 27001:2022:
- A.5.33 – Protection of records.
- A.5.34 – Privacy and protection of PII.
- A.8.10 – Information deletion.
- A.8.13 – Information backup.
Door deze richtlijnen toe te passen, voorkomt een organisatie dat belangrijke gegevens verloren gaan of persoonsgegevens onnodig lang blijven bestaan.
4. IT Asset Management en CMDB bij Hardware Retirement
Hardware retirement moet ook administratief correct worden verwerkt.
Organisaties gebruiken hiervoor vaak een IT Asset Management-systeem (ITAM) en een Configuration Management Database (CMDB).
Hoewel deze systemen met elkaar verbonden kunnen zijn, hebben ze verschillende functies.
IT Asset Management (ITAM)
ITAM richt zich op het beheren van de volledige levenscyclus en de financiële en operationele status van IT-bedrijfsmiddelen.
Bij het uitfaseren van hardware worden bijvoorbeeld de volgende gegevens bijgewerkt:
- Assetnummer en serienummer.
- Merk en model.
- Aanschafdatum en aanschafwaarde.
- Garantie- en onderhoudsgegevens.
- Toegewezen medewerker of afdeling.
- Afschrijvingsstatus.
- Datum van buitengebruikstelling.
- Reden van uitfasering.
- Bestemming van de apparatuur.
Hiermee behoudt de organisatie inzicht in haar hardwarevoorraad en financiële administratie.
Configuration Management Database (CMDB)
Een CMDB bevat informatie over configuratie-items (Configuration Items of CI’s) en hun onderlinge relaties.
Een server kan bijvoorbeeld gekoppeld zijn aan:
- Een bedrijfsapplicatie.
- Een database.
- Een netwerksegment.
- Een IP-adres.
- Een monitoringplatform.
- Andere servers of afhankelijkheden.
Wanneer een server wordt uitgefaseerd, moet de CMDB worden bijgewerkt zodat de actuele IT-omgeving correct wordt weergegeven.
Ook andere systemen moeten worden gecontroleerd:
- DNS-records.
- IP Address Management (IPAM).
- Monitoringtools.
- Back-upsystemen.
- Endpoint Management.
- Identity and Access Management.
- Firewallregels en netwerkconfiguraties.
Hiermee worden achtergebleven accounts, netwerkverbindingen en onnodige monitoringmeldingen voorkomen.
Koppeling met ISO/IEC 27001:2022:
- A.5.9 – Inventory of information and other associated assets.
- A.5.11 – Return of assets.
- A.5.15 – Access control.
- A.8.9 – Configuration management.
Een actuele administratie zorgt ervoor dat de organisatie weet welke apparatuur nog actief is, welke apparatuur is vervangen en welke bedrijfsmiddelen definitief zijn afgevoerd.
5. Softwarelicenties en toegangsrechten
Bij hardware retirement wordt vaak vergeten dat een apparaat ook gekoppeld kan zijn aan softwarelicenties, gebruikersaccounts en technische toegangsrechten.
Een server kan bijvoorbeeld nog geregistreerd staan bij een softwareleverancier of beschikken over certificaten en API-sleutels waarmee externe systemen worden benaderd.
Daarom moeten systeembeheerders ook de softwarematige afhankelijkheden verwijderen of opnieuw toewijzen.
Denk hierbij aan:
- Softwarelicenties deactiveren of opnieuw toewijzen.
- Lokale gebruikersaccounts verwijderen.
- Serviceaccounts controleren.
- API-sleutels en certificaten intrekken.
- Remote access en VPN-toegang beëindigen.
- Firewallregels en toegangsrechten aanpassen.
- Automatische taken en geplande scripts controleren.
Dit is vooral belangrijk om te voorkomen dat oude apparaten of accounts onbedoeld toegang blijven houden tot bedrijfsnetwerken.
Koppeling met ISO/IEC 27001:2022:
- A.5.16 – Identity management.
- A.5.18 – Access rights.
- A.5.23 – Information security for use of cloud services.
- A.8.3 – Information access restriction.
Bij het beëindigen van cloudgerelateerde diensten is ook Annex A 5.23 relevant. Hierbij moet worden gecontroleerd of gegevens, toegangsrechten en resterende cloudresources correct worden afgehandeld.
6. Environmental Compliance: verantwoord recyclen van IT-hardware
Hardware retirement gaat niet alleen over informatiebeveiliging. Ook de milieugevolgen van het afvoeren van elektronische apparatuur spelen een belangrijke rol.
Oude computers, servers en netwerkapparatuur bevatten verschillende materialen. Sommige daarvan kunnen schadelijk zijn voor mens en milieu wanneer ze verkeerd worden verwerkt.
Voorbeelden zijn:
- Lood.
- Kwik.
- Cadmium.
- Diverse kunststoffen.
- Elektronische componenten en metalen.
Daarom mogen oude IT-apparaten niet zomaar bij het reguliere afval worden geplaatst.
E-Waste en de WEEE-richtlijn
Binnen de Europese Unie valt afgedankte elektrische en elektronische apparatuur onder de WEEE-richtlijn (Waste Electrical and Electronic Equipment).
Deze regelgeving richt zich op het inzamelen, verwerken, hergebruiken en recyclen van elektronische apparatuur.
Het doel is om elektronisch afval te verminderen en waardevolle grondstoffen opnieuw beschikbaar te maken.
Voor Nederlandse organisaties is het belangrijk om rekening te houden met de toepasselijke nationale afvalregels en eventuele producentenverantwoordelijkheid.
Certified E-Waste Recycling
Organisaties kunnen samenwerken met gespecialiseerde recyclingbedrijven die elektronische apparatuur op een verantwoorde manier verwerken.
Voorbeelden van certificeringsprogramma’s zijn:
- R2 (Responsible Recycling): Richt zich op verantwoord hergebruik en recycling van elektronische apparatuur.
- e-Stewards: Een certificeringsprogramma gericht op verantwoord beheer en verwerking van elektronisch afval.
Bij het selecteren van een recyclingpartner is het verstandig om te controleren welke certificering daadwerkelijk van toepassing is op de locatie en de uitgevoerde werkzaamheden.
Vraag daarnaast om documentatie waaruit blijkt wat er met de apparatuur en opslagmedia is gebeurd.
Denk aan:
- Een ontvangstbevestiging van de apparatuur.
- Een overzicht van ontvangen assetnummers.
- Een certificaat van datavernietiging.
- Een recycling- of verwerkingsverklaring.
Koppeling met ISO/IEC 27001:2022:
- A.7.14 – Secure disposal or re-use of equipment.
- A.5.19 – Information security in supplier relationships.
- A.5.20 – Addressing information security within supplier agreements.
- A.5.21 – Managing information security in the ICT supply chain.
ISO/IEC 27001 richt zich hierbij op informatiebeveiliging en leveranciersrisico’s. Voor het bredere milieubeheer is ISO 14001 een aanvullend managementsysteem dat organisaties kunnen gebruiken.
7. Change Management en het retirementproces
Het uitfaseren van hardware kan gevolgen hebben voor meerdere bedrijfsprocessen. Een server kan bijvoorbeeld afhankelijk zijn van verschillende applicaties, databases en netwerkverbindingen.
Daarom moet hardware retirement volgens een gecontroleerd proces verlopen.
Binnen ISO/IEC 27001:2022 is Annex A 8.32 (Change management) relevant voor wijzigingen aan informatiesystemen.
Een goed retirementproces bestaat uit verschillende stappen:
Stap 1 – Planning en goedkeuring
Bepaal waarom de hardware wordt uitgefaseerd. Documenteer de risico’s, betrokken systemen, afhankelijkheden en geplande datum.
Stap 2 – Inventarisatie
Controleer welke gegevens, applicaties, accounts, licenties en netwerkverbindingen aan het apparaat gekoppeld zijn.
Stap 3 – Data Migration
Migreer belangrijke gegevens naar vervangende systemen of veilige archiefopslag. Controleer of de migratie succesvol is verlopen.
Stap 4 – Decommissioning
Schakel de apparatuur gecontroleerd uit. Verwijder deze uit actieve systemen en trek bijbehorende toegangsrechten in.
Stap 5 – Data Sanitization
Voer een passende methode voor datavernietiging uit. Controleer en documenteer het resultaat.
Stap 6 – Assetregistratie
Werk ITAM, CMDB en financiële administratie bij. Registreer de definitieve status van het apparaat.
Stap 7 – Recycling of hergebruik
Bepaal of het apparaat geschikt is voor intern hergebruik, verkoop, donatie, onderdelenhergebruik of recycling.
Stap 8 – Documentatie en afsluiting
Bewaar de benodigde goedkeuringen, migratiegegevens, vernietigingsbewijzen en recyclingdocumentatie.
Op deze manier kan de organisatie achteraf aantonen dat het apparaat volgens de afgesproken procedures is uitgefaseerd.
8. Cloud Computing en de invloed op Hardware Retirement
De overstap naar cloud computing verandert de manier waarop organisaties fysieke hardware uitfaseren.
Bij traditionele On-Premise infrastructuur is de organisatie zelf verantwoordelijk voor het aanschaffen, onderhouden en uiteindelijk afvoeren van servers en opslagapparatuur.
Bij cloudproviders zoals Microsoft Azure, Amazon Web Services (AWS) en Google Cloud ligt de fysieke verantwoordelijkheid voor de onderliggende hardware grotendeels bij de provider.
Dit betekent echter niet dat hardware retirement volledig verdwijnt.
Ook bij cloud computing moeten organisaties hun eigen virtuele infrastructuur en gegevens zorgvuldig uitfaseren.
Voorbeelden hiervan zijn:
- Virtuele machines verwijderen.
- Cloudopslag controleren en opruimen.
- Databases migreren of archiveren.
- Back-ups en snapshots beoordelen.
- Gebruikersrechten en API-sleutels intrekken.
- Cloudabonnementen beëindigen.
- Controleren of gegevens volgens de gemaakte afspraken worden verwijderd.
ISO/IEC 27001:2022 Annex A 5.23 (Information security for use of cloud services) is hierbij belangrijk.
Deze beheersmaatregel richt zich op het veilig inkopen, gebruiken, beheren en beëindigen van clouddiensten.
De fysieke vernietiging van opslagmedia blijft de verantwoordelijkheid van de cloudprovider, maar de klant moet voldoende afspraken maken over gegevensbescherming, verwijdering en bewijsvoering.
9. Overzicht: Hardware Retirement en ISO/IEC 27001:2022
Onderstaande tabel geeft een overzicht van de belangrijkste werkzaamheden tijdens hardware retirement en de bijbehorende ISO-referenties.
| Retirement-taak | Wat houdt dit in? | ISO/IEC 27001:2022-referenties |
|---|---|---|
| Data Sanitization | Gegevens veilig wissen of opslagmedia vernietigen. | A.7.14, A.7.10, A.8.10, A.8.24 |
| Data Migration & Archival | Gegevens migreren, back-uppen en archiveren. | A.5.33, A.5.34, A.8.13 |
| Asset Management | Assetregistratie en inventarisatie bijwerken. | A.5.9, A.5.11 |
| CMDB & Configuration Management | Configuratie-items en afhankelijkheden verwijderen of aanpassen. | A.8.9 |
| Access & License Management | Accounts, rechten, licenties en sleutels intrekken. | A.5.16, A.5.18, A.8.3 |
| Change Management | Uitfasering plannen, beoordelen en documenteren. | A.8.32 |
| Supplier Management | Recycling- en vernietigingspartners beoordelen. | A.5.19, A.5.20, A.5.21 |
| Cloud Retirement | Cloudservices en gegevens veilig beëindigen. | A.5.23 |
| E-Waste & Recycling | Apparatuur verantwoord hergebruiken en recyclen. | A.7.14 (informatiebeveiliging); ISO 14001 voor milieubeheer |
De genoemde ISO-maatregelen vormen een praktisch referentiekader. Organisaties bepalen op basis van hun risicoanalyse welke maatregelen van toepassing zijn en opnemen in hun Statement of Applicability (SoA).
Conclusie
Hardware retirement is een essentieel onderdeel van professioneel IT Infrastructure Management. Het veilig uitfaseren van apparatuur vraagt om meer dan alleen het uitschakelen van een computer of server.
Systeembeheerders moeten ervoor zorgen dat belangrijke gegevens eerst worden gemigreerd, opslagmedia veilig worden gewist, toegangsrechten worden ingetrokken en de IT-administratie correct wordt bijgewerkt.
Daarnaast speelt verantwoord recyclen een belangrijke rol. Door samen te werken met geschikte recyclingpartners kunnen organisaties bijdragen aan hergebruik van grondstoffen en het verminderen van elektronisch afval.
ISO/IEC 27001:2022 biedt belangrijke beheersmaatregelen voor informatiebeveiliging tijdens deze laatste levensfase. Vooral Annex A 7.14 (Secure disposal or re-use of equipment), A.8.10 (Information deletion) en A.5.9 (Inventory of information and other associated assets) zijn hierbij relevant.
Ook NIST SP 800-88 Rev. 2 biedt praktische richtlijnen voor het veilig verwijderen van gegevens op opslagmedia.
Uiteindelijk draait hardware retirement om drie belangrijke doelstellingen: gegevens beschermen, de IT-administratie op orde houden en apparatuur verantwoord afvoeren.
Een professionele systeembeheerder kijkt daarom niet alleen naar het installeren en onderhouden van IT-apparatuur, maar ook naar de manier waarop deze apparatuur veilig en gecontroleerd uit de organisatie verdwijnt.
Verder lezen
Hardware retirement is nauw verbonden met de dagelijkse werkzaamheden van een systeembeheerder. Denk aan patchmanagement, back-ups, monitoring, assetmanagement en toegangsbeheer.
Lees daarom ook mijn artikel:
IT Operations: Routinetaken, Beleid & Hardware Retirement
Hierin vind je een overzicht van de belangrijkste IT-operations-taken en de bijbehorende beveiligingsrichtlijnen en frameworks.
Bronnen en referenties
- ISO/IEC 27001:2022 – Information Security Management Systems: https://www.iso.org/standard/27001
- NIST SP 800-88 Rev. 2 – Guidelines for Media Sanitization: https://csrc.nist.gov/pubs/sp/800/88/r2/final
- GDPR / AVG – General Data Protection Regulation: https://eur-lex.europa.eu/eli/reg/2016/679/oj
- EU WEEE Directive – Waste Electrical and Electronic Equipment: https://environment.ec.europa.eu/topics/waste-and-recycling/waste-electrical-and-electronic-equipment-weee_en
- ISO 14001 – Environmental Management Systems: https://www.iso.org/standard/60857.html
Opmerking: ISO/IEC 27001:2022 beschrijft eisen voor een Information Security Management System (ISMS). De Annex A-beheersmaatregelen worden geselecteerd op basis van de risicoanalyse en de Statement of Applicability. NIST SP 800-88 Rev. 2 is de actuele vervanger van Revision 1.
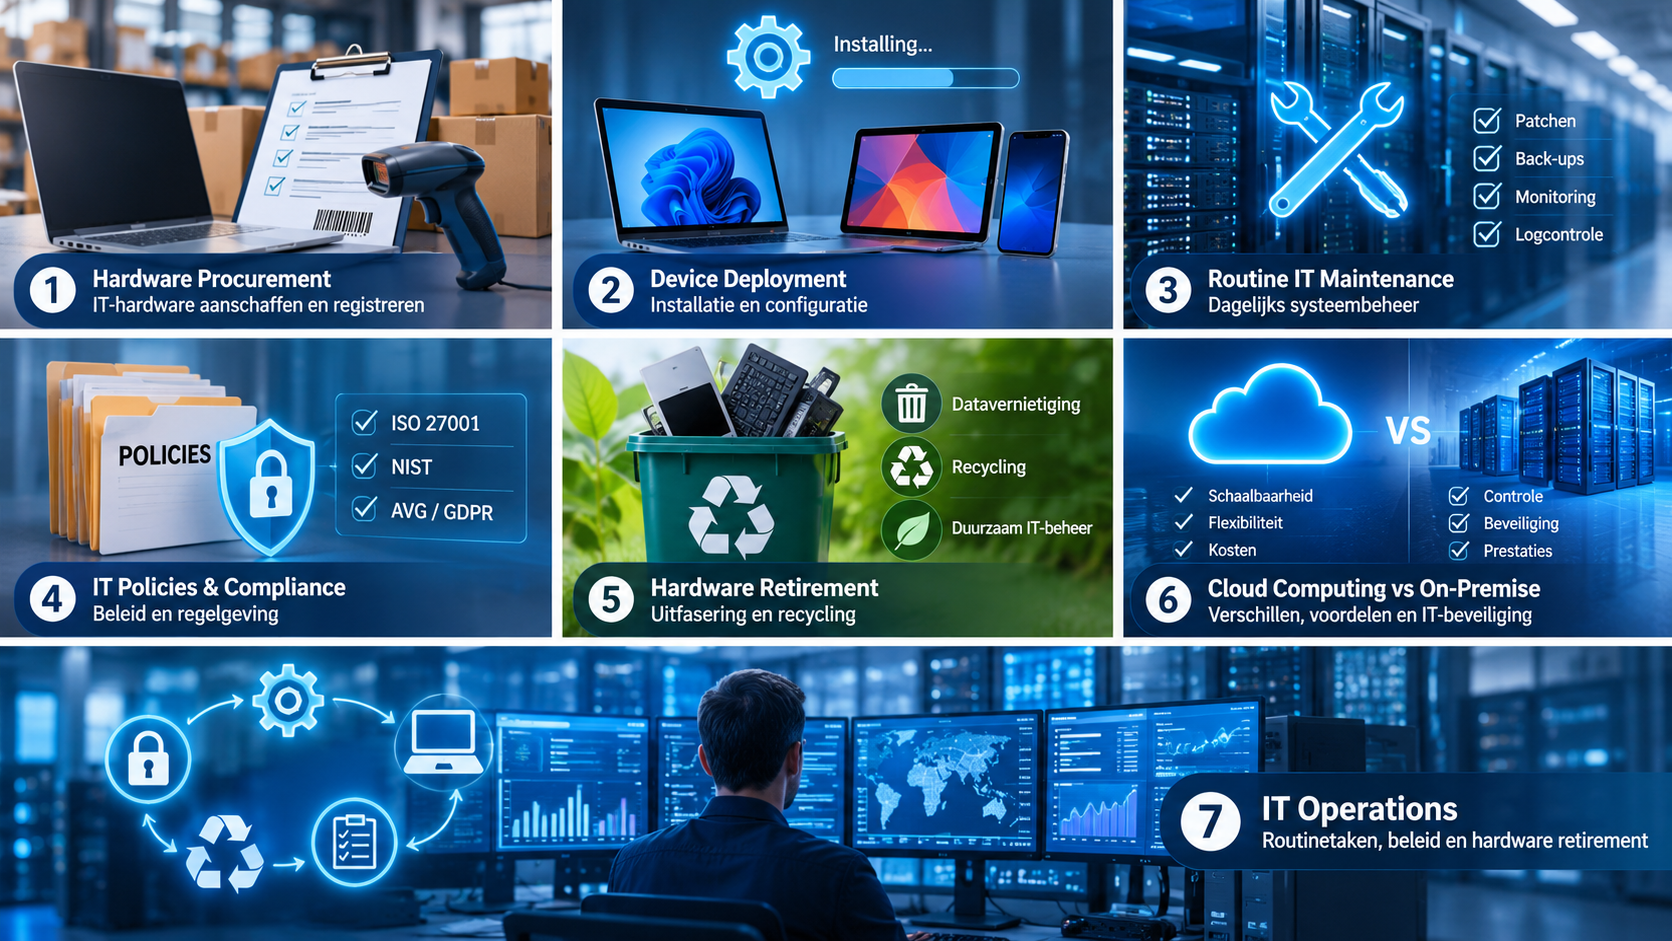
De complete IT Operations-blogreeks
In deze blogreeks behandelen we de volledige levenscyclus van IT-hardware en IT-beheer: van aanschaf en installatie tot dagelijks onderhoud, informatiebeveiliging en uiteindelijke uitfasering.
- Blog 1 – Hardware Procurement: IT-hardware aanschaffen en registreren
Van hardwarevereisten en leveranciersselectie tot assetregistratie, serienummers en garantiebeheer. - Blog 2 – Device Deployment: installatie en configuratie van IT-apparatuur
Software-images, Microsoft Intune, Jamf, gebruikersaccounts, beveiliging en provisioning. - Blog 3 – Routine IT Maintenance: dagelijks systeembeheer
Patchmanagement, back-ups, monitoring, toegangsbeheer, logcontrole en hardwareonderhoud. - Blog 4 – IT Policies & Compliance: informatiebeveiliging, regelgeving en richtlijnen voor systeembeheerders
NIST, ISO 27001, AVG/GDPR, Change Management, Least Privilege en Data Retention. - Blog 5 – Hardware Retirement: IT-hardware veilig uitfaseren, datavernietiging en recycling
Het veilig uitfaseren van apparatuur, gegevensvernietiging, afvoer en verantwoord recyclen. - Blog 6 – Cloud Computing vs On-Premise Infrastructure: verschillen, voordelen en IT-beveiliging
De verschillen tussen cloudoplossingen en eigen IT-infrastructuur, inclusief beheer, kosten, beveiliging en schaalbaarheid. - Blog 7 – IT Operations: routinetaken, beleid en hardware retirement
Een overkoepelend overzicht van dagelijkse IT-beheertaken, beleid, de hardwarelevenscyclus en uitfasering.
Veel leesplezier met deze complete IT Operations-blogreeks!
Geef een reactie