
Heb je je wel eens afgevraagd wat er achter de schermen gebeurt als je een website zoals google.nl of wikipedia.org intypt? Voor ons als mensen zijn die namen logisch en makkelijk te onthouden. Maar computers begrijpen er helemaal niets van. Zij communiceren puur via cijfers: IP-adressen.
Om deze twee werelden met elkaar te verbinden, hebben we het DNS (Domain Name System). Dit systeem is de ultieme vertaalmachine van het internet. Het proces waarin een domeinnaam wordt omgezet in een IP-adres noemen we naamsresolutie (name resolution).
In dit artikel duiken we diep in de netwerklaag, leggen we uit hoe 5 verschillende DNS-servers samenwerken en ontdekken we hoe slimme technieken zoals caching, TTL en Round Robin het internet snel en bereikbaar houden.
De Grote Vier: Wat heeft je computer nodig om online te gaan?
Om te kunnen opereren op een modern netwerk, heeft een computer (of ‘host’) vier specifieke dingen nodig. Je kunt je netwerkkaart zien als een huis: het heeft een ingebouwd, onveranderlijk serienummer (het MAC-adres, dat vaststaat in de hardware), maar je moet het zelf nog een adres en een routebeschrijving geven.
Dit zijn de vier standaardconfiguraties:
- IP-adres: Het unieke postadres van je computer op het netwerk. Zonder dit adres weet het internet niet waar het de opgevraagde gegevens naartoe moet sturen.
- Subnetmasker: Dit filter helpt je computer te begrijpen wat zijn ‘eigen buurt’ (het lokale netwerk) is en wat de buitenwereld (het internet) is.
- Standaardgateway (Gateway): De voordeur of router van je netwerk. Alles wat buiten je eigen netwerk ligt, wordt via deze poort naar het internet gestuurd.
- DNS-server: Het digitale telefoonboek. Technisch gezien kan een computer prima werken zonder DNS-server, maar voor een menselijke gebruiker is het internet dan onbruikbaar. Je zou namelijk voor elke website het exacte IP-adres (zoals
142.250.179.14) uit je hoofd moeten leren!
🌐 Waar bevindt DNS zich in het OSI-model?
Om te begrijpen hoe dit in het netwerk geworteld zit, kunnen we kijken naar het OSI-model (de zeven lagen waaruit netwerkcommunicatie bestaat).
DNS is een protocol dat volledig draait op de allerhoogste laag: Laag 7, de Applicatielaag. Dit is de laag waar jouw webbrowser (zoals Chrome of Safari) rechtstreeks mee praat. Zodra jij een URL intypt, activeert de browser een DNS-verzoek op deze zevende laag.
De overige netwerkinstellingen zakken dieper het model in:
- Het IP-adres en de Gateway werken op Laag 3 (de Netwerklaag). Zij zorgen ervoor dat het DNS-verzoek überhaupt de weg naar internet kan vinden.
- Het MAC-adres zit helemaal onderin op Laag 2 (de Datalinklaag), die de communicatie tussen jouw computer en de fysieke router in je kamer regelt.
De Estafette: De 5 DNS-servers die samenwerken
Wanneer een website moet worden geladen en het adres nog niet bekend is, start er een razendsnelle estafette tussen vijf verschillende typen servers. Vaak vervult één fysieke DNS-server meerdere van deze rollen tegelijkertijd.
Dit is hoe zij de bal aan elkaar doorgeven:
1. Recursive Name Server & Caching Name Server (Je lokale hulptroepen)
Wanneer je een URL intypt, klopt je computer als eerste aan bij de Recursive Name Server (meestal geleverd door je internetprovider of lokale netwerk). Deze server doet al het zware speurwerk voor jou. Hij reist het internet af om het antwoord te vinden. Om te voorkomen dat dit bij elke klik opnieuw moet gebeuren, werkt deze server ook als Caching Name Server: hij slaat eerdere zoekopdrachten tijdelijk op in zijn geheugen.
2. De Root Name Server (De wegwijzer aan de top)
Als de recursieve server het adres niet in zijn geheugen heeft, vraagt hij het aan de Root Name Server. Dit is de absolute top van de DNS-hiërarchie. De root server weet niet het exacte IP-adres van de website, maar wel welke server de baas is over de extensie (zoals .nl, .com of .org).
3. De TLD Name Server (De specialist per extensie)
De recursieve server reist nu door naar de TLD (Top-Level Domain) Name Server. Er zijn specifieke TLD-servers voor elk soort extensie. De .nl-server weet exact welke hostingpartij de specifieke website beheert en stuurt de recursieve server door naar de allerlaatste stop.
4. Authoritative Name Server (De eigenaar van het antwoord)
Dit is de eindbestemming. De Authoritative Name Server wordt beheerd door de hoster van de website. Deze server heeft de officiële, up-to-date database van de website-eigenaar. Hij overhandigt het definitieve IP-adres aan de recursieve server, die het snel terugbrengt naar jouw computer.
Slimme technieken: Caching, TTL en Round Robin
Nu we de basis kennen, kunnen we kijken naar de geavanceerde mechanismen die ervoor zorgen dat het internet niet bezwijkt onder het dataverkeer.
⏱️ TTL (Time To Live): De houdbaarheidsdatum van een adres
Wanneer een DNS-server of jouw computer een IP-adres opslaat in de cache (het tijdelijke geheugen), mag dit daar niet eeuwig blijven staan. Websites verhuizen immers wel eens naar een andere server.
Hier komt TTL (Time To Live) om de hoek kijken. Dit is een waarde in seconden die de website-eigenaar (aan de serverkant) meegeeft aan het DNS-record. Staat de TTL bijvoorbeeld op 3600? Dan betekent dit dat jouw computer en router het IP-adres precies één uur mogen onthouden. Na dat uur verloopt de ‘houdbaarheidsdatum’ en moet de computer bij een volgend bezoek weer een nieuwe zoekopdracht uitvoeren.
🏠 Lokale Caching: Profiteren van je huisgenoten
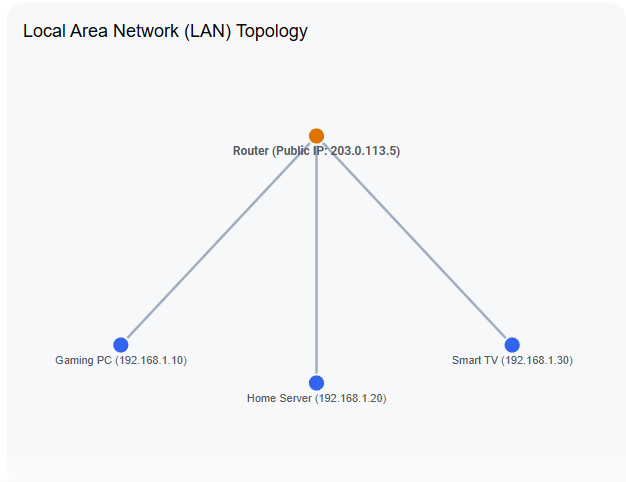
Dit cache-systeem zorgt voor een leuk voordeel in jouw thuisnetwerk. Stel: een vriend zit op de bank en bezoekt een specifieke website. Zijn computer doorloopt de hele DNS-keten en de router in jouw meterkast slaat het resultaat op in zijn cache.
Als jij een minuut later op jouw telefoon exact diezelfde website opvraagt, hoeft jouw telefoon niet meer het internet op. Jouw router herkent de vraag en roept direct: “Oh, die heeft je vriend net opgevraagd, hier is het IP-adres!” De DNS-vertaling is hierdoor onmiddellijk klaar. (Let op: je browser moet de daadwerkelijke plaatjes en tekst nog wel downloaden, maar de DNS-zoektocht is overgeslagen!)
🎡 Round Robin: DNS als verkeersregelaar voor megasites
Wat gebeurt er als miljoenen mensen tegelijkertijd naar een gigantische website zoals Netflix of Facebook surfen? Als één enkele server al die verzoeken moet afhandelen, stort de boel in.
Hoster lossen dit op met een techniek genaamd Round Robin DNS. In de Authoritative DNS-server worden dan niet één, maar meerdere IP-adressen gekoppeld aan één domeinnaam (bijvoorbeeld server A, server B en server C).
Wanneer er DNS-aanvragen binnenkomen, deelt de server de IP-adressen uit als een dealer die kaarten uitdeelt:
- Bezoeker 1 krijgt het IP-adres van Server A
- Bezoeker 2 krijgt het IP-adres van Server B
- Bezoeker 3 krijgt het IP-adres van Server C
- Bezoeker 4 krijgt weer Server A
Hierdoor wordt de drukte perfect en evenredig verdeeld over verschillende servers, zonder dat de bezoeker daar ook maar iets van merkt.
De kant van de Hoster: De DNS-zone inrichten (CNAME & WWW)
Het is belangrijk om te onthouden dat al deze slimme configuraties (zoals TTL, Round Robin en records) worden ingesteld aan de kant van de server/hoster door de eigenaar van de website. Als bezoeker lees je deze instellingen alleen maar uit.
Als website-eigenaar log je in bij je hoster om je ‘DNS-zone’ te beheren met verschillende records:
- Het A-record: Dit koppelt je domeinnaam rechtstreeks aan het fysieke IP-adres van je server (bijv.
jouwwebsite.nl➡️192.0.2.1). - Het CNAME-record (De alias): Een CNAME (Canonical Name) verwijst niet naar een IP-adres, maar naar een andere domeinnaam.
Hosters gebruiken CNAME-records vrijwel altijd voor het WWW-gedeelte. In de DNS-instellingen staat dan: “Iedereen die navigeert naar www.jouwwebsite.nl, stuur die maar door naar het hoofddomein jouwwebsite.nl.” Mocht het IP-adres van de server ooit veranderen, dan hoeft de hoster alleen het A-record aan te passen. Omdat www via het CNAME-record netjes naar het hoofddomein kijkt, reist het www-verkeer automatisch mee naar de nieuwe server!
Conclusie
DNS is veel meer dan een simpel telefoonboek; het is een dynamisch, gelaagd netwerksysteem. Dankzij de samenwerking tussen de 5 servertypes op de applicatielaag (OSI Laag 7), gecombineerd met slimme technieken zoals caching, TTL-houdbaarheidsdatums en Round Robin-lastverdeling, kunnen wij vloeiend en razendsnel over het internet surfen zonder dat we ooit een IP-adres hoeven te onthouden.
Geef een reactie