
Pip: Maikel van Esdonk zit dit weekend niet op de bank — hij heeft blijkbaar het hele internet uitgelegd, van het eerste DNS-verzoek tot aan de uitgeputte IPv4-voorraad en alles daartussenin.
Mara: Klopt. We behandelen vandaag hoe DNS, CDN's en caching samenwerken, hoe DHCP en NAT het netwerk draaiende houden, wat de lokale lus met je WAN-snelheid doet, en waarom nodes zo belangrijk zijn bij port forwarding. Laten we beginnen met DNS.
Hoe DNS, CDN en caching het internet overeind houden
Pip: DNS wordt altijd omschreven als het telefoonboek van het internet, maar het is eigenlijk een gelaagd systeem van vijf verschillende servertypen die in razend tempo de estafette aan elkaar doorgeven.
Mara: De ultieme gids voor DNS legt dat precies zo uit: "DNS is veel meer dan een simpel telefoonboek; het is een dynamisch, gelaagd netwerksysteem. Dankzij de samenwerking tussen de 5 servertypes op de applicatielaag, gecombineerd met slimme technieken zoals caching, TTL-houdbaarheidsdatums en Round Robin-lastverdeling, kunnen wij vloeiend en razendsnel over het internet surfen zonder dat we ooit een IP-adres hoeven te onthouden."
Pip: Dus de reden dat jij nooit 142.250.179.14 hoeft te onthouden, is dat een keten van servers dat voor je regelt — en je router het antwoord een uur lang onthoudt zodat je huisgenoot het niet opnieuw hoeft op te zoeken.
Mara: Precies. TTL bepaalt hoe lang dat gecachte antwoord geldig blijft. Round Robin DNS voegt daar een laag aan toe: één domeinnaam krijgt meerdere IP-adressen, en de authoritative server deelt ze om beurten uit zodat het verkeer over meerdere servers wordt verdeeld. De post over Round Robin DNS werkt dit verder uit met varianten zoals Weighted Round Robin, GeoDNS en DNS Failover.
Pip: En dan is er nog de SEO-invalshoek — want een trage DNS-resolutie is niet alleen vervelend, Google straft je er ook voor.
Mara: Dat behandelt het stuk over DNS, CDN en AI-vindbaarheid. Een CDN kaapt via de DNS-laag het verzoek af en stuurt de bezoeker naar de dichtstbijzijnde edge-server. Dat verlaagt je TTFB — de tijd tot de eerste byte — en dat telt als rankingfactor. Voor AI-crawlers geldt bovendien dat een goed ingestelde CDN de gecachte versie serveert, zodat je hoofdserver niet overbelast raakt.
Mara: Wel voegt datzelfde artikel een nuance toe: voor een puur Nederlandse site met voornamelijk Nederlandse bezoekers is een CDN niet altijd de beste investering. Dan kun je beter kiezen voor een sterker hostingpakket met SSD-opslag bij een Nederlandse provider.
Pip: Techniek en marketing zijn op het moderne internet blijkbaar onafscheidelijk — maar niet altijd op de manier die verkopers je willen doen geloven.
Mara: DHCP regelt de stap vóór DNS: het apparaat moet eerst weten wat zijn eigen adres is voordat het überhaupt een naamverzoek kan sturen.
IP-adressen, DHCP en NAT: hoe een apparaat het netwerk op komt
Pip: Voordat DNS iets kan doen, moet een apparaat überhaupt weten wie het zelf is op het netwerk — en dat is precies het probleem dat DHCP oplost.
Mara: De DHCP-post formuleert het zo: "DHCP automatically gives a device the network configuration it needs to communicate." Dat klinkt simpel, maar het dekt IP-adres, subnetmasker, standaardgateway én DNS-server in één klap.
Pip: Dus DHCP is de reden dat je laptop gewoon werkt als je hem aansluit, in plaats van dat een beheerder elk apparaat handmatig moet instellen.
Mara: Het proces heet DORA — Discover, Offer, Request, Acknowledge. Het apparaat vraagt, de server biedt aan, het apparaat accepteert, de server bevestigt. Adressen worden daarna verhuurd voor een vaste tijd, zodat ze hergebruikt kunnen worden als apparaten de verbinding verbreken. Er zijn twee DHCP-posts die dit uitwerken; de tweede gaat dieper in op troubleshooting, waaronder het herkennen van een 169.254.x.x-adres als teken dat DHCP is mislukt.
Mara: NAT sluit hier direct op aan. De post over Router with NAT vs. router without NAT legt uit dat NAT en routeren aparte functies zijn: een router kan prima pakketten doorsturen zonder adressen te vertalen.
Pip: En de reden dat NAT überhaupt bestaat, is dat IPv4-adressen op zijn.
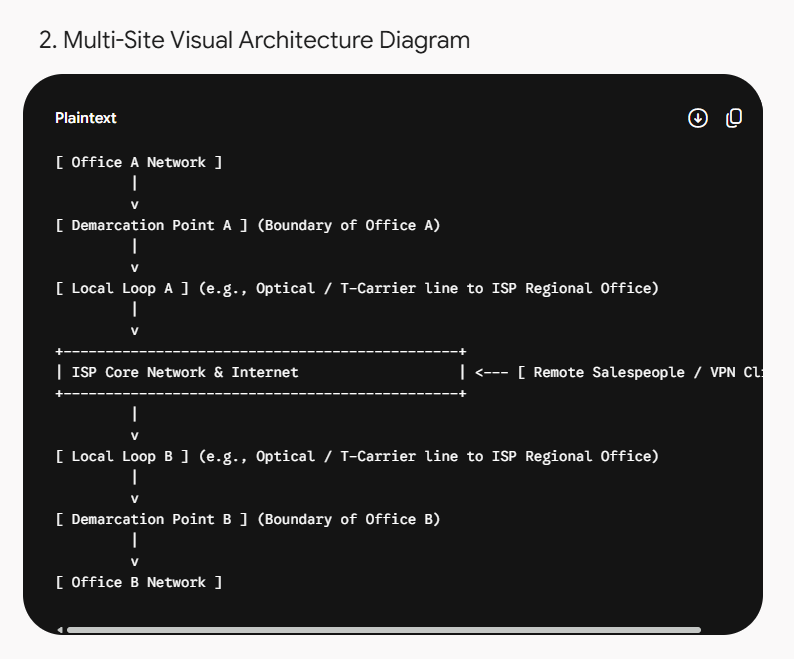
Mara: Dat behandelt het stuk over IPv4-adresuitputting uitgebreid. IANA heeft zijn centrale pool op 3 februari 2011 officieel leeggemaakt. Sindsdien draaien providers op Carrier-Grade NAT, waarbij duizenden huishoudens één publiek adres delen — wat port forwarding breekt maar als bijproduct ook een laag privacy biedt. Het artikel over lokale kantoornetwerken, NAT en VPN-toegang laat zien hoe dat er in de praktijk uitziet: een VPN-server bereikbaar maken via port forwarding terwijl de firewall standaard al het inkomende verkeer blokkeert.
Pip: De lokale lus is de volgende bottleneck — want hoe snel je interne netwerk ook is, je bent zo traag als je aansluiting op de buitenwereld.
De lokale lus: de vergeten schakel in je WAN-snelheid
Pip: Routers, firewalls en clouddiensten krijgen alle aandacht, maar de echte begrenzing van je WAN-snelheid ligt vaak buiten je gebouw.
Mara: Het stuk over de lokale lus beschrijft het zo: "The local loop might be a short distance relative to the global internet, but it is undoubtedly the most critical variable in your organization's WAN performance." Glasvezel geeft symmetrische snelheden met minimale latency; coax is asymmetrisch en gedeeld; koper degradeert over afstand; draadloos varieert met weer en obstakels.
Pip: En als je naar SD-WAN migreert, kun je meerdere lokale-lustypen combineren — kritisch verkeer via glasvezel, minder kritisch via de goedkopere verbinding.
Mara: Dat sluit aan bij het artikel over ATM, dat uitlegt waarom Asynchronous Transfer Mode geleidelijk verdween: de vaste 53-byte cellen zorgden voor negen procent overhead, en MPLS verving die rol door native IP-pakketten met korte padlabels te routeren. Nodes en poorten bepalen vervolgens waar het verkeer binnen je netwerk terechtkomt.
Nodes en port forwarding: wie krijgt welk pakket
Pip: Als het pakket eenmaal door de lokale lus is, door NAT heen, en je netwerk binnenkomt — wie krijgt het dan?
Mara: Dat is precies de vraag die het stuk over nodes en port forwarding beantwoordt: "Port forwarding solves this by creating a specific rule: 'Any traffic arriving from the internet on Port X must go directly to Node Y.'" Zonder die regel weet de router niet of een inkomend pakket voor je pc, je telefoon of je spelconsole bedoeld is, en gooit het weg.
Pip: Nodes zijn dus gewoon elk apparaat met een IP-adres — en port forwarding is de manier waarop je de router vertelt welk apparaat welk soort inkomend verkeer mag ontvangen.
Mara: Precies. En als je meerdere apparaten hetzelfde soort verkeer verwachten, moet je externe poorten staggeren: één apparaat op poort 25565, het volgende op 25566. Hetzelfde principe geldt voor blockchain-nodes: zonder port forwarding kun je alleen uitgaande verbindingen maken en ben je een passieve deelnemer in het netwerk.
Pip: Van het DNS-verzoek tot de node die het pakket uiteindelijk ontvangt — het is één lange keten van afspraken die allemaal tegelijk goed moeten gaan.
Mara: En de rode draad is schaarste: te weinig IPv4-adressen, te weinig bandbreedte op de lokale lus, te weinig poorten om zomaar te delen. Volgende keer kijken we naar wat er nog meer in die keten kan misgaan.


Geef een reactie